Már az adatainkra is veszélyt jelent a koronavírus
A WHO fontos figyelmeztetést tett közzé a koronavírussal összefüggésben elszaporodó netes csalások miatt.
A biztonsági szakemberek már számítottak arra, hogy a koronavírus (COVID-19) körül kialakult nagyfokú érdeklődésre a kiberbűnözők is lecsapnak. Sajnos már olyan mértékben aktivizálták magukat a csalók, hogy a WHO-nak riasztást kellett kiadnia annak érdekében, hogy felhívja a felhasználók figyelmét az online veszélyekre. A kockázatok között az adatlopás és a kártékony programok terjesztése is szerepel.
A csalók most is olyan trükköket alkalmaznak, amelyek számukra korábban már beváltak. A legtöbbször éppen a WHO nevében küldenek különféle elektronikus leveleket, amelyek vagy egy csatolmányt tartalmaznak, vagy az üzenetükben egy hivatkozás található. Gyakori, hogy azzal hitegetik a felhasználókat, hogy ha megnyitják a mellékletet vagy rákattintanak egy levélben szereplő gombra, akkor fontos biztonsági tanácsokat kapnak a koronavírussal kapcsolatban.
A valóságban azonban a csatolmányok megnyitása vagy a levélből elérhető weboldalak felkeresése komoly kockázatot jelent. Előfordul például, hogy egy e-mail címet és jelszót bekérő ablak jelenik meg. Amennyiben e felületen a felhasználó megadja az adatait, akkor azok rögtön a kiberbűnözők kezébe kerülnek.
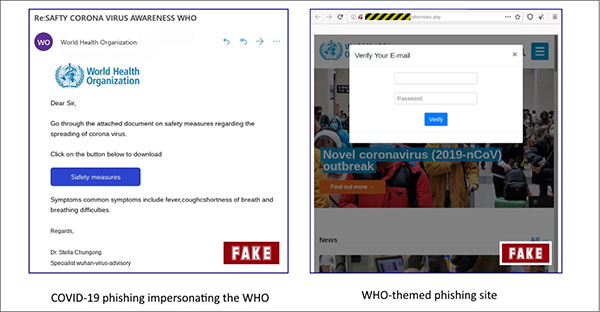
Forrás: WHO
Tanácsok
Prémium előfizetéssel!






-
A TinyMCE egy közepes veszélyességű hibát tartalmaz.
-
Három biztonsági hibát orvosolt az Arista a Wi-Fi AP-k kapcsán.
-
A cups esetében három biztonsági rés megszüntetésére van szükség.
-
Az Angularhoz három biztonsági javítás vált elérhetővé.
-
A Django frissítésével négy biztonsági rés foltozható be.
-
Kritikus veszélyességű sérülékenységre figyelmeztetett a Citrix a NetScaler kapcsán.
-
A wolfSSL-hez megérkezett a legújabb biztonsági frissítés. Ennek révén 11 sérülékenység orvosolható.
-
A GLPI újabb biztonsági frissítést kapott.
-
Hat biztonsági résre derült fény a Zabbix kapcsán.
-
A SonicWall kritikus veszélyességű sebezhetőséget is javított az SMA1000 szériás appliance-ek kapcsán.



Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat