Küldjön önmegsemmisítő levelet Gmailről!
A Gmailen mindenki számára elérhetővé vált az az új funkció, amelynek segítségével önmegsemmisítő elektronikus leveleket lehet küldeni.
A Google már hónapok óta tesztelte az úgynevezett Bizalmas üzemmódot (Confidential Mode) a Gmail levelezőjében. A vállalat célja a fejlesztésekkel az volt, hogy az eddigieknél bizalmasabban lehessen e-maileket küldeni, miközben lehetőség adódik az elektronikus levelek automatikus megsemmisítésére. Ennek nyilván pozitív biztonsági és adatvédelmi vonzatai is vannak.
A Bizalmas mód néven emlegetett funkció egyszerűen használható, gyorsan bevethető különösebb előkészületek nélkül. A lényege, hogy a Gmail segítségével megírt, összeállított e-mailt a küldése előtt fel kell készíteni a bizalmas továbbításra. Ezt egy-két kattintással meg lehet tenni, aminek során azt kell megadni, hogy az adott levél meddig legyen elolvasható, megnyitható. Jelenleg ez az időintervallum 1 héttől öt évig terjedhet.
A Bizalmas módban küldött levelek csak a Google szerverein tárolódnak. A címzett csak egy olyan levelet kap, amiben egy hivatkozás szerepel. Erre kattintva tekintheti meg az e-mailt teljes terjedelmében. Sajnos jelenleg a feladó nem értesül arról, hogy a levelét elolvasták, de talán ez a funkció is bekerül majd a jövőben a Gmail repertoárjába.
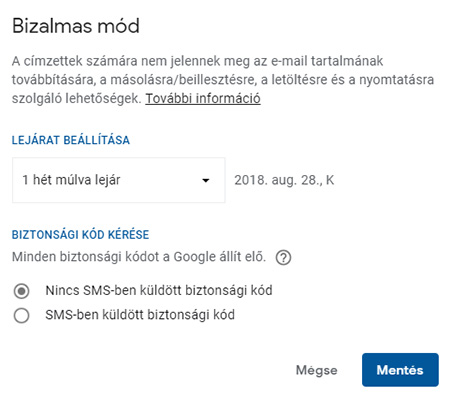
Az ablak a kis órát ábrázoló ikonra való kattintással érhető el.
Az újdonság fontos jellemzője, hogy nemcsak gmailes levelezőpartnerek esetén működik. Ha valaki egy nem gmailes címre szeretne az új módszerrel levelet küldeni, akkor beállítható egy SMS-es hitelesítés (természetesen a címzett telefonszámának megadásával). Ekkor az e-mail kézbesítésekor a címzett egy SMS-t kap, amelyben megtalálja az e-mail megtekintéséhez szükséges jelszót. Amennyiben gmailes a partner, akkor nem kötelező ez a kiegészítő biztonsági óvintézkedés. (A biztonsági kód e-mailben is eljuttatható a levelezőpartner számára.)
Prémium előfizetéssel!






-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat