Kórházba került a SamSam zsaroló program
A SamSam zsaroló program továbbra is kiemelt célpontokat támad. Az utóbbi időszakban egészségügyi intézmények és ipari rendszerek is a célkeresztjébe kerültek.
A SamSam vagy más néven Samas nevű zsaroló program meglehetősen aktívan kezdte az évet, aminek több jelentős intézmény, illetve cég is a kárát látta. Az áldozatok között két amerikai kórház, egy városi rendszer, egy egészségügyi adatszolgáltató, valamint egy ipari vezérlőrendszerekkel foglalkozó vállalat is feltűnik. Ezek közül a Hancock Health kórház elismerte, hogy kifizette a zsarolók által követelt váltságdíjat. Azt ugyan nem tudni, hogy erre mi szükség volt, ugyanis az egészségügyi intézmény jelezte, hogy mindenről volt mentése, és betegekkel kapcsolatos adatok sem kerültek illetéktelen kezekbe. Ugyanakkor a SamSam eddigi variánsainak nem is volt célja az adatlopás. A legutóbbi támadások során is inkább az értékes fájlok, adatbázisok titkosítására koncentrált annak érdekében, hogy váltságdíjat lehessen kicsalni a pórul járt szervezetektől.
Gyorsan változó károkozó
A zsaroló program egyik legfontosabb tulajdonsága, hogy célzott támadásokban kap szerepet. Ennek megfelelően akár támadásonként változhat a kódja, de azért az egyes változatainak funkcionalitásában eget rengető különbségek nincsenek. A középpontban mindig a fájlok titkosítása és a zsaroló üzenetek megjelenítése áll. A legutóbbi támadások során az alábbi képernyő tárult fel a fertőzött számítógépek felhasználói előtt:
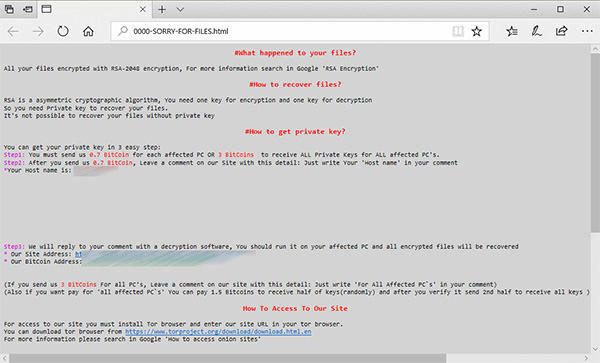
A csalók leírják, hogy mi is történt a PC-vel, és persze a váltságdíjról sem feledkeznek meg. A SamSam vállalatokra, illetve intézményekre "szabott" kialakítását jól szemlélteti az is, hogy az elkövetők számítógépenkénti és hálózatonkénti árat is megszabnak. Ha valaki csak egy PC-t akar helyreállítani, akkor 0,7 Bitcoin kell fizetnie, míg ha a hálózatban minden érintett számítógépen vissza akarja szerezni az állományokat, akkor már 3 Bitcoint kell küldenie. Egyes hírek szerint azonban volt olyan eset, amikor a zsarolók 300 ezer dollárnak megfelelő értékű Bitcoint követeltek.
Prémium előfizetéssel!






-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat