Két éve senkinek nem tűnt fel ez a Mac-es vírus
A Calisto trójai már két éve terjed a Mac OS X, illetve a macOS alapú számítógépek között anélkül, hogy mindez bárkinek feltűnt volna. A kártevő a napokban bukott le.
Noha a vírushírek közé az Apple platformjait veszélyeztető kártékony programok viszonylag ritkán kerülnek be, de azért közbe-közbe feltűnik egy-egy olyan ártalmas példány, amik odafigyelést igényelnek. Egyúttal azt is szemléltetik, hogy azért az Apple operációs rendszerei sem kerülik el teljes mértékben a kiberbűnözők, vírusírók figyelmét.
A Kaspersky Lab kutatói által a napokban felfedezett Calisto trójairól akár azt is gondolhatnánk, hogy egy újszülött a Mac-es világban, de a helyzet ennél bonyolultabb. Kiderült ugyanis, hagy a károkozót valaki 2016-ban már feltöltötte a VirusTotalra egy fájlellenőrzés során. Vagyis legalább azóta létezik a szerzemény.
A Calisto alapvetően kémprogramokra jellemző sajátosságokkal rendelkezik, ilyen módon a célja, hogy minél több felhasználói adatot szivárogtasson ki a számítógépekről. Ehhez pedig megtévesztő trükköket is bevet. Ezek közül a legfontosabb, hogy jelenleg az Intego Internet Security X9 alkalmazás nevével él vissza, és ilyen módon próbál a felhasználó bizalmába férkőzni. Az eredeti alkalmazásra nagyon hasonlító felülettel rendelkezik.
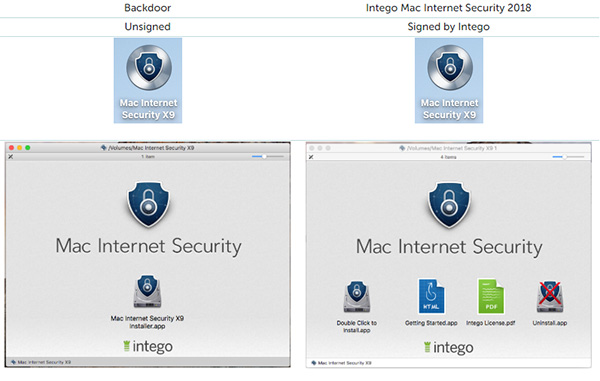
A káros és az ártalmatlan alkalmazás - Forrás: Kaspersky Lab
A trójait elemző víruskutatókban felmerült a kérdés, hogy az Apple által 2015-ben bevezetett SIP (System Integrity Protection) védelem mennyiben képes gátat szabni a Calisto ténykedésének. Sajnos teljes mértékben nem tudja útját állni, de azért némileg csökkenti a kockázatokat.
Prémium előfizetéssel!






-
A Mozilla soron kívül hibajavítást adott ki a Firefoxhoz.
-
A Zyxel a GS1900 szériájú switch-ekben egy nulladik napi biztonsági hibát szüntetett meg.
-
A IBM két biztonsági hibáról számolt be a Security SOAR kapcsán.
-
A Barracuda két súlyos sérülékenységről számolt be.
-
Az ImageMagick tíz biztonsági hiba miatt kapott frissítést.
-
A WordPress több mint egy tucat biztonsági javítást kapott.
-
Az Adobe Creative Cloud Desktop egy fontos frissítést kapott.
-
A Veeam ONE egy biztonsági frissítést kapott.
-
Az interneten letölthetővé vált a Cisco ASA és az FTD legutóbbi biztonsági hibájához az exploit.
-
A TeamViewer három sebezhetőségről számolt be.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat