Inno Stealer: a Windows 11-nek álcázott kémprogram
Egy új, adatlopásra alkalmas trójai program terjed az interneten. A csalók Windows 11 telepítőnek álcázzák a szerzeményüket.
Sajnos korántsem szokatlan jelenség, hogy a vírusterjesztők jól ismert szoftvereknek álcázzák a kártékony programjaikat annak érdekében, hogy ilyen módon tévesszék meg a felhasználókat. Ezúttal azonban a Windows 11 került sorra, amelynek egyik jellegzetessége, hogy nem minden számítógépre telepíthető (egyebek mellett a TPM-követelmények miatt). Ezért sokan keresik világszerte azokat a lehetőségeket, amik révén a legegyszerűbben, mindenféle mélyebb szintű bűvészkedés nélkül tudják telepíteni a Windows legújabb kiadását akár régebbi számítógépekre is. Pontosan tudják ezt a csalók is, akik azzal hitegetnek, hogy a weboldalukról egy gyorsan telepíthető Windows 11-et lehet letölteni. Ez a weblap egyébként úgy fest, mintha a Microsoft egyik hivatalos oldala lenne, de a webcíme azért árulkodik arról, hogy valami nagyon nincs rendben vele.
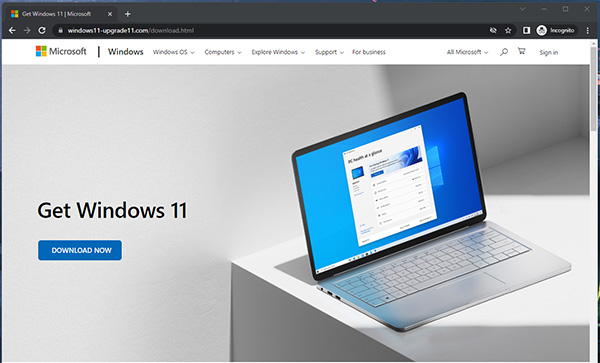
Forrás: CloudSEK
A CloudSEK biztonsági szakértői által felfedezett és vizsgált kártékony program az Inno Stealer nevet kapta. A Delphi alapokon nyugvó károkozó korábbról nem ismert összetevőkkel rendelkezik, de azért a végső célja nem okozott nagy meglepetést a szakemberek számára.
Az Inno Stealer többlépcső támadások végrehajtására alkalmas, ami a detektálását igencsak megnehezítheti. Amikor a felhasználó a hamis weboldalról letölti a felkínált ISO-fájlt, és megnyitja azt, akkor abból számos fájl kerül fel a rendszerre. Köztük egy "Windows 11 setup" futtatható állomány is, amely egy háttérfolyamatot indít el.
A fertőzés során a károkozó különféle parancsfájlok, scriptek révén manipulálja a regisztrációs adatbázist, kibővíti a Defender biztonsági szoftver kivétellistáját, és biztonsági szoftvereket állít le. (Jelenleg elsősorban az ESET és az Emsisoft alkalmazásaira allergiás.) Amint ezekkel a ténykedéseivel végez, akkor újabb fájlokat másol be egy "C:\Users\[...]\AppData\Roaming\Windows11InstallationAssistant" nevű mappába, és egy SCR-állomány révén végül elindítja a tényleges károkozást végző összetevőjét, amelynek célja nem más, mint az adatlopás.
Prémium előfizetéssel!






-
A PyPDF-hez több biztonsági javítás vált elérhetővé.
-
Az IBM biztonsági frissítést adott ki az Informix Dynamic Serverhez.
-
A Moodle-hoz 11 biztonsági hibajavítás vált elérhetővé.
-
Az IBM Db2 kapcsán biztonsági frissítések váltak elérhetőv
-
A Google újabb 230 biztonsági rést foltozott be a Chrome webböngészőn.
-
A Fortinet hibajavításokat tett közzé a FortiOS-hez.
-
A Google elérhetővé tette az Android szeptemberi hibajavításait.
-
Az Adobe nyolc biztonsági rést foltozott be a Photoshop alkalmazáson.
-
Az Adobe Illustratorhoz három biztonsági javítás vált elérhetővé.
-
32 frissítéssel váltak biztonságosabb az Adobe PDF-kezelő alkalmazásai.




Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat