Íme a legfertőzőbb zsarolóvírus
2019 első félévében a Shade nevű zsaroló program terjedt a legnagyobb számban elektronikus leveleken keresztül.
Tavaly a zsaroló vírusok némileg háttérbe szorultak, és már-már azt lehetett gondolni, hogy a kiberbűnözőknek legalább egy része felhagy a nagyon komoly károkat okozó ransomware programok terjesztésével. Sajnos minden jel arra utal, hogy a kedvező trendek csak átmenetinek bizonyultak, ugyanis idén megint felkapottá vált a zsarolás az internetes alvilágban.
A CERT-GIB (Group-IB Computer Emergency Response Team) által készített, kártékony programokkal kapcsolatos felmérés 2019 első félévének vírushelyzetéről árulkodik. Meglehetősen rossz híreket tartalmaz, hiszen a zsarolóvírusok ismételt előre törése olvasható ki belőle.
2017-ben az elektronikus levelek révén terjesztett zsaroló programok 40 százalékos részesedést tudhattak magukénak, ami tavaly 14 százalékra csökkent. Aztán az idei első félévben egészen 54 százalékig ugrott fel a részarányuk, ami nagyon jelentős növekedésnek felel meg. A pénz motiválta támadásokhoz tavaly az elkövetők inkább banki trójai programokat vetettek be, de idén jól láthatóan visszatértek a zsaroláshoz. Nem véletlen, hogy nemrégen az FBI is riasztást adott ki a zsaroló programok kapcsán.
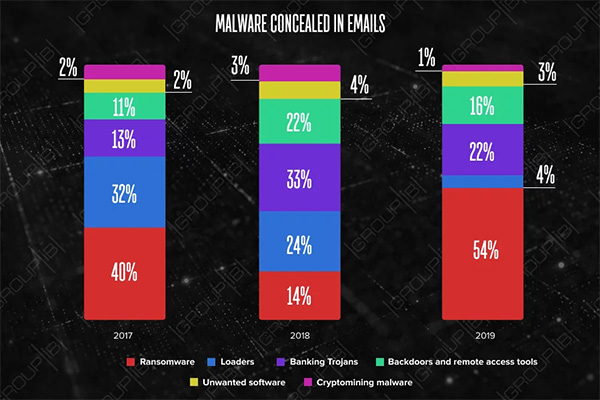
Forrás: CERT-GIB
A toplista éllovasa
Prémium előfizetéssel!






-
A Microsoft soron kívüli frissítés adott ki a.NET keretrendszerhez.
-
Számos széles körben használt alkalmazást érint a Brotli sebezhetősége.
-
Az X.Org Server jelentősebb biztonsági frissítést kapott.
-
Nyolc biztonsági javítás érkezett az Apache Tomcathez.
-
A PHP fejlesztői kockázatcsökkentő javaslatot tettek egy PHP-s biztopnsági hiba kapcsán.
-
Az ASUS két biztonsági hibát javított a routerei kapcsán.
-
A Plex Media Server négy biztonsági hibajavítással gyarapodott.
-
Az ISC BIND négy biztonsági hibajavítással bővült.
-
Egy magas veszélyességű sebezhetőség található a Vimben.
-
A Laravel Framework három biztonsági hibát tartalmaz.



Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat