Így törték fel a Twittert
A Twitter beszámolt arról, hogy a feketekalapos hackerek miként szereztek hozzáférést nagyvállalatok és hírességek fiókjaihoz.
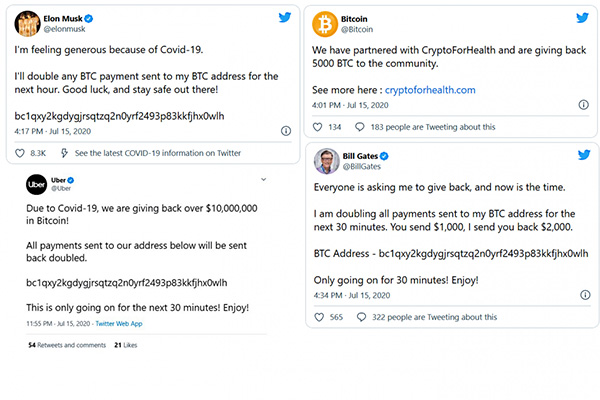
Július közepén a Twittert egy jelentős kibertámadás érte. Ennek során ugyan nem ezerszámra kompromittálódtak felhasználói profilok, mégis igen érzékeny csapás volt a közösségi oldalra nézve. Elsősorban azért, mert jelentős követővel rendelkező fiókok felett sikerült átvenniük az uralmat a támadóknak. Az érintett profilok között voltak egyebek mellett a következők: @Apple, @Uber, @coinbase, @Gemini, @JeffBezos, @BarackObama, @elon_musk, @kanyewest, @JoeBiden, @BillGates, @WarrenBuffett.
A támadásnak nyilván hamar híre ment szerte a világban, de a Twitter csak a napokban hozta nyilvánosságra az első jelentését az eset kapcsán. Ebből kiderült, hogy július 15-én a hackerek első körben telefonos adathalászatot indítottak néhány Twitter alkalmazott ellen. E munkavállalók ugyan nem rendelkeztek hozzáféréssel a Twitter belső, felhasználómenedzsment és támogatási rendszereihez, de elég információt sikerült megszerezniük, hogy feltérképezhessék a Twitter belső hálózatát és egyes folyamatait. Egyúttal eljutottak azon személyekhez, akik érzékeny rendszerek kezeléséhez szükséges jogosultságokkal is rendelkeztek. Az ő megtévesztésük után pedig szabaddá vált az út az elkövetők előtt.
A nyilvánosságra hozott információk szerint a hackerek összesen 130 fiókhoz fértek hozzá. Ezek közül 45-re tweeteltek ki különféle üzeneteket, miután teljes körűen átvették az irányítást e profilok felett (esetenként a jelszavakat is megváltoztatták). 36 esetben hozzájutottak a privát üzenetváltásokhoz, míg hét profilt teljes egészében lementettek. A Twitter nem zárta ki, hogy a csalók az így megszerzett adatokat értékesíteni is megpróbálták az internetes feketepiacon, de az elsődleges céljuk vélhetően nem ez volt. A kompromittált profilok esetében ugyanis olyan bejegyzéseket tettek közzé, amelyek bitcoinos csalásokra adtak módot. Az eddigi elemzések szerint ezzel rövid idő alatt 120 ezer dollárnyi bitcoinra tettek szert az elkövetők.






-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.


OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat