Így fertőz a pusztító WannaCry program


A WannaCry vagy más néven WanaCrypt0r, WannaCrypt, Wcry, illetve Wana Decrypt0r zsaroló programnak hamar híre ment a világban, ugyanis egy globális támadássorozatban kapott főszerepet. A kártékony program alapvetően kétféle módszerrel terjed. Vagy a DOUBLEPULSAR nevű károkozót használja fel, vagy egyéb technikák alkalmazásával egy Windows-os sebezhetőséget fordít a saját javára. Erről - az SMB Server összetevőt érintő - biztonsági hibáról a Microsoft már márciusban, az MS17-010-es közleményében beszámolt, és javította azt.
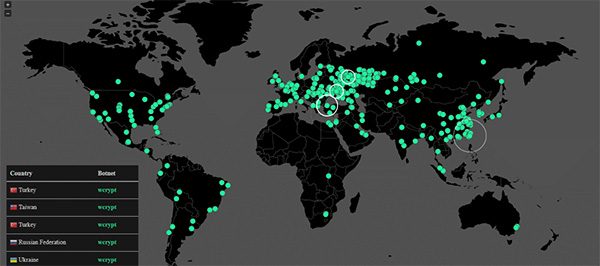
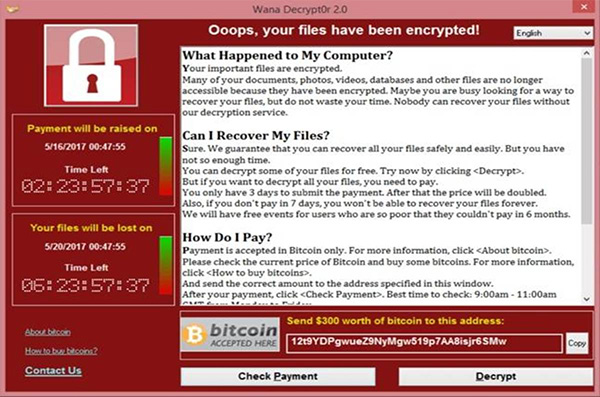
A WannaCry a többi jellemzőjét tekintve sok mindenben hasonlít a már eddig is terjedő károkozókra. A fájljainak létrehozása, illetve a regisztrációs adatbázis manipulálása után rögtön nekilát a számára érdekes fájlok felkutatásához és titkosításához. A kártevő dokumentumokat, multimédiás állományokat, adatbázisfájlokat (például .dbf, .mdb) sem kímél. Végül pedig megjeleníti a követeléseit, és általában 300 vagy 600 dollárnak megfelelő Bitcoint követel váltságdíj gyanánt. Ez az összeg azonban az idő előrehaladtával emelkedhet. A kártékony program egy időlimitet is felállít, amelyet átlépve az összes fájl végleg használhatatlanná válik, legalábbis a zsarolók állítása szerint.
A zsaroló program a számítógépeken sok .wnry kiterjesztésű fájlt hoz létre, és a vezérlőszerverével a Tor adta lehetőségek kihasználásával kommunikál.
A WannaCryhoz dekódoló eszköz jelenleg még nem áll rendelkezésre. Ebből a szempontból sok fog múlni azon, hogy a program tartalmaz-e olyan gyenge pontot, aminek kihasználásával hatásos helyreállító szoftver készíthető.
Egy gyenge pont szerencsére már adódott, ugyanis a károkozó egyik variánsa a fertőzés előtt lekérdezi az alábbi domaint:
iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com
Prémium előfizetéssel!






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat