Home office-ban dolgozók adataira pályáznak a csalók
A távmunka rohamos terjedésével jelentősen elszaporodtak azok a kibertámadások, amelyek munkavállalók hozzáférési adataival igyekeznek visszaélni.
A Kaspersky felmérése szerint a kibertámadások során az elkövetők mind gyakrabban próbálnak távoli hozzáférésekhez szükséges azonosító adatokat (felhasználóneveket/jelszavakat) szerezni. Ehhez a legtöbb esetben brute force módszereket vetnek be, és leginkább az RDP-alapú kapcsolatokat támadják. Egészen addig próbálkoznak, amíg rá nem akadnak az érvényes hitelesítő adatokra. Miután ez megtörténik, az elkövetők távoli elérést szereznek a kiszemelt számítógéphez, amelynek segítségével - a hozzáférési szintek és megkötések függvényében - sok mindent megtehetnek. Feltérképezhetik a hálózatot, különféle erőforrásokhoz és rendszerekhez férhetnek hozzá, kártékony kódokat terjeszthetnek, valamint adatokat szivárogtathatnak.
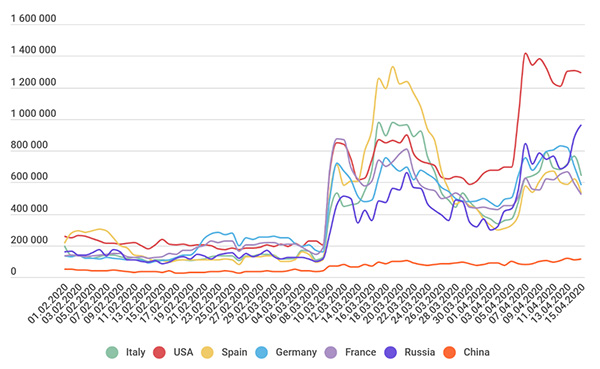
Forrás: Kaspersky
Ahogy az a fenti ábrán is látható, a támadások számának növekedése március elején kezdődött, amikor sok ország kényszerült drasztikus intézkedések meghozatalára. Márciusra a brute force támadások száma a vizsgált államokban 236 százalékkal emelkedett a megelőző hónapokhoz képest.
Fontos megjegyezni, hogy nem az RDP az egyetlen, amely kitett a kiberfenyegetéseknek. Kockázati tényezőkkel például a VNC-alapú elérések kapcsán is számolni kell, és ezek esetében is körültekintően kell megvalósítani a távoli hozzáféréseket. Akár VPN-kiépítésével, akár más védelmi vonalak alkalmazásával.
"Számos vállalatnál szükségszerű volt, hogy nagyon gyorsan áttérjenek a távmunkára anélkül, hogy idő lett volna a megfelelő biztonsági intézkedések bevezetésére. Ezáltal sokkal kitettebbé váltak az ilyen típusú támadásoknak, mivel alkalmazottaiknak otthoni számítógépeikről be kell jelentkezniük a vállalati rendszerbe, ami sok esetben gyengíti a biztonságot" - mondta Dmitrij Galov, a Kaspersky biztonsági kutatója.
Prémium előfizetéssel!






-
A wolfSSL-hez megérkezett a legújabb biztonsági frissítés. Ennek révén 11 sérülékenység orvosolható.
-
A GLPI újabb biztonsági frissítést kapott.
-
Hat biztonsági résre derült fény a Zabbix kapcsán.
-
A SonicWall kritikus veszélyességű sebezhetőséget is javított az SMA1000 szériás appliance-ek kapcsán.
-
Az Android októberi frissítése több mint húsz biztonsági frissítéssel szolgál.
-
A Samsung egy tucat biztonsági hibajavítást adott ki a különféle alkalmazásaihoz.
-
Egy tucat biztonsági rést foltoztak be a VLC Media Player fejlesztői.
-
Kritikus veszélyességű sebezhetőségekre figyelmeztetett a Dell a DSU kapcsán.
-
A FreeBSD-hez nyolc patch vált letölthetővé.
-
Az Apache HTTP Serverhez jelentős biztonsági frissítés érkezett.




Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat