Hamis szoftverek kerültek új okostelefonokra
Egyes okostelefonokra már a boltok polcaira való kikerülésük előtt egy olyan hamis Netflix alkalmazás került fel, amely egyenesen Oroszországig repítette a felhasználóneveket, a jelszavakat és a hitelkártyaszámokat.
David Jevans, a Marble Security biztonsági cég műszaki igazgatója az elmúlt időszakban több panaszt kapott amiatt, hogy a vállalat mobilbiztonsági megoldásai egy olyan alkalmazást is ártalmasnak nyilvánítanak, amely neves szolgáltatótól származik. A kiszűrt szoftver pedig nem más volt, mint a Netflix mobilalkalmazása. Az igazgató a kritikák hallatán vizsgálatot rendelt el, és a problémásnak minősített programot a kutatók alapos elemzéseknek vetették alá. A statikus kódelemzések, az emulátoros vizsgálatok, valamint az alkalmazás által generált hálózati adatforgalom górcső alá vételekor megállapíthatóvá vált, hogy nem a Marble biztonsági technológiái tévedtek, ugyanis a károsnak minősített szoftver valójában egy hamis, manipulált program volt. Ez leginkább akkor szúrt szemet a kutatóknak, amikor az alkalmazás „furcsa” szerverekhez igyekezett csatlakozni. Jevans szerint a laborjukban járt kártékony program orosz kiszolgálókkal épített ki kapcsolatot, és azokra felhasználóneveket, jelszavakat, valamint hitelkártyaszámokat szivárogtatott ki. A károkozónak eddig összesen négy különféle variánsát sikerült kimutatni.
A biztonsági kutatók gyakran figyelmeztetnek arra, hogy csak hivatalos alkalmazásboltokból érdemes beszerezni az okostelefonokon, táblagépeken futtatható szoftvereket. Ellenkező esetben megnő a kockázata annak, hogy nemkívánatos programok is felkerülnek a készülékekre. Különösen igaz mindez az Android esetében, még akkor is, ha nem lehet kategorikusan kijelenteni, hogy a Google Play-re közbe-közbe nem kerülhetnek fel ártalmas alkalmazások. Azonban az eddigi hírek szerint a hamis Netflix szoftver most nem alkalmazásboltokon keresztül jutott fel a készülékekre, ugyanis e program már akkor rajta volt az okostelefonokon, amikor azokat a tulajdonosaik megvásárolták. Ez pedig igencsak aggasztó kérdéseket vetett fel, amiknek a Marble megpróbált utána járni.
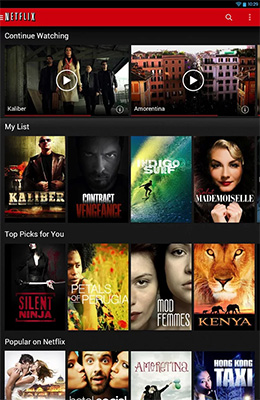
A vizsgálatok során arra derült fény, hogy a manipulált Netflix alkalmazás különféle Samsung, Motorola, LG és Asus készülékeken is felbukkant, de a Lookout Security kutatói egyes kínai mobilokon is detektálták, így meglehetősen széles körű problémáról van szó. Ugyanakkor nagyon fontos hangsúlyozni, hogy mindez nem azt jelenti, hogy a kártékony alkalmazás közvetlenül a gyártóknál került fel a mobilokra. Nagyon valószínű, hogy az ellátási lánc valamely nem megfelelően ellenőrzött pontján "fertőződhettek" meg a készülékek. Vagyis a gyártók és a kereskedők között történhettek meg a jogszerűtlen beavatkozások.
Jessica Baker, a Samsung szóvivője annyit mondott, hogy ha a hamis szoftver előtelepítetten volt a készülékeken, akkor az biztosan nem a Samsung vagy a közvetlen amerikai partnereinél került fel az érintett eszközökre. Jevans pedig azt közölte, hogy a Netflix sem okolható a történtek miatt, hiszen a hamisítás ellen – mivel nem is volt tudomása arról – nem léphetett fel. Ráadásul a vállalat már többször került a kiberbűnözők célkeresztjébe.
A biztonsági szakember szerint meglehetősen nehéz észrevenni, ha nem eredeti alkalmazás fut az okostelefonon vagy a táblagépen. Ilyenkor a hash kódok, valamint a biztonsági tanúsítványok ellenőrzésével lehet következtetni arra, ha valami nincs rendben.
A Marble nem adott ki részletesebb tájékoztatást arról, hogy a problémás készülékek mely piacokon tűntek fel, de valószínűsíthetően az USA érintett. Arra semmiféle jel nem utal, hogy bármely európai vagy akár a magyar piacon megjelentek volna hamis Netflix szoftverrel telepített mobilok.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat