Hamis LastPass alkalmazás került az App Store-ba
Egy hamis LastPass alkalmazás terjedt a hivatalos Apple App Store-ban. Mindössze egy betű különböztette meg a hamisat az eredetitől.
A LastPass figyelmeztetést adott ki amiatt, hogy az Apple hivatalos alkalmazásboltjában, az App Store-ban egy nagyon megtévesztő, hamis alkalmazás jelent meg, amely a széles körben használt jelszókezelő ismertségét igyekezett kiaknázni. Noha az Apple oldalára - leginkább a szigorú gépi és manuális ellenőrzéseknek köszönhetően - viszonylag ritkán kerülnek ki hamis alkalmazások, most valamiért mégis minden felülvizsgálaton sikerült átvinniük a csalóknak a nemkívánatos appjukat.
A hamis alkalmazásnak a "LassPass" nevet adták, az eredeti app "LastPass" neve helyett, vagyis mindössze egyetlen betű eltérés volt. Emellett felhasználták a cég arculati elemeit, logóját, hogy ezzel is még több felhasználót tudjanak rászedni.
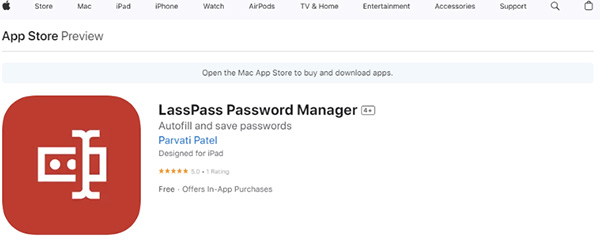
A problémás app oldalán - a névben szereplő kis eltérés mellett - az tűnhetett fel a figyelmes felhasználóknak, hogy az eredeti app több tízezres nagyságrendű értékelési számához képest a klónhoz mindössze néhány vélemény érkezett. Mindezeken túl a szoftver fejlesztőjeként "Parvati Patel" volt megjelölve, és nem a "LogmeIn, Inc." (A Parvati Patel nevű fejlesztő több legális appal is jelen van az App Store-on, így az is elképzelhető, hogy az elkövetők a fiókjának kompromittálásával publikálták a hamis szoftvert.)
Mivel a LastPass app nagyon érzékeny adatok (felhasználónevek, jelszavak, tokenek stb.) tárolására és kezelésére szolgál, ezért feltételezhető, hogy a csalók ezúttal ilyen adatokat igyekeztek megkaparintani azon felhasználóktól, akik tévedésből a hamis szoftvert telepítették fel.
Prémium előfizetéssel!






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat