Hamis Chrome bővítményeket hirdettek a Facebookon
Újabb kártékony hirdetések jelentek meg a Facebookon, amik egy ártalmas, adatlopásra alkalmas Chrome bővítmény terjesztését igyekeztek elősegíteni.
A Bitdefender biztonsági kutatói a Facebookon gyanús hirdetéseket vettek észre, amiket rögtön górcső alá is vettek. Hamar kiderült, hogy a szóban forgó reklámokkal valóban nem volt minden rendben. A vizsgálatok ugyanis igazolták, hogy azok egy hamis Bitwarden bővítmény letöltésére próbálták rábírni a gyanútlan felhasználókat.
A Bitwarden egy mind népszerűbb jelszókezelő megoldás, amelynek nevével és ismertségével éltek vissza a csalók. A Facebookon szponzorált bejegyzésekkel azt híresztelték, hogy a felhasználó a Bitwarden egy elavult verzióját használja, ezért frissítésre van szükség. A bejegyzéshez tartozó hivatkozás egy hamis weboldalra mutatott, amely megszólalásig hasonlított a Chrome áruházra. A weblapról látszólag a Bitwarden bővítmény volt letölthető.
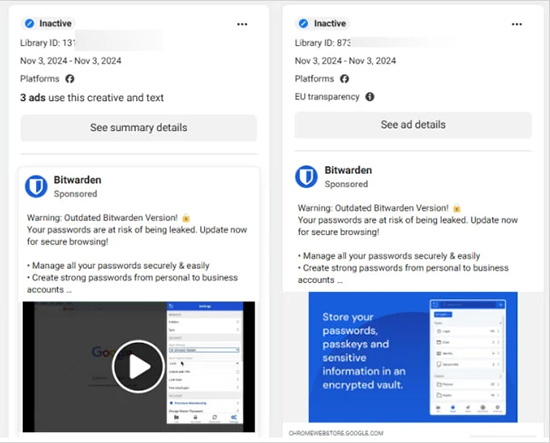
Forrás: Bitdefender
Arra vonatkozóan, hogy valami nincs rendben ezzel a weboldallal sem egyrészt annak webcíme utalhatott, másrészt az, hogy amikor a felhasználó a kiegészítő frissítése mellett döntött, és rákattintott az erre szolgáló linkre, akkor a Google Drive-ról töltődött le egy fájl. Fontos tudni, hogy a hivatalos Chrome áruházban ez nem így működik, hiszen onnan alapesetben közvetlenül települnek a bővítmények.
Amennyiben a felhasználó nem fogott gyanút, és követte a csalók által készített telepítési útmutatót, akkor végül egy 0.0.1 verziójú, "Bitwarden Password Manager" nevű kiegészítővel gyarapodott a Chrome böngészője. Ez a bővítmény viszont csakis károkozási célokat szolgált, hiszen egyebek mellett alkalmas volt az alábbiakra:
- Facebookhoz kapcsolódó sütik (cookie-k) kiszivárogtatása
- Facebook fiókokhoz köthető adatok összegyűjtése
- IP és geolokációs adatok lekérdezése
- a böngészőben megjelenő weboldalak tartalmának manipulálása.
A Bitdefender felhívta a figyelmet arra, hogy mindig csak hivatalos forrásból célszerű bővítményeket telepíteni. Emellett fontos az is, hogy a Chrome automatikusan frissíti a kiegészítőket, így nincs szükség manuális telepítésre.






-
A TeamViewer fontos biztonsági frissítést adott ki.
-
Jelentős biztonsági frissítést kapott a Joomla!.
-
Az Acronis három biztonsági hibáról számolt be a Cyber Protect kapcsán.
-
A FortiMail egy kritikus veszélyességű hibát tartalmaz.
-
A Google 32 biztonsági rést foltozott be a Chrome webböngészőn.
-
A Mozilla Firefox esetében 62 biztonsági hiba megszüntetésére került sor.
-
Az Apple egy kritikus veszélyességű sebezhetőséget szüntetett meg az iOS, az iPadOS és a macOS operációs rendszereiben.
-
Az Eximhez négy biztonsági frissítés vált elérhetővé.
-
A Citrix NetScaler kapcsán fontos biztonsági javítások váltak elérhetővé.
-
Az Elasticsearch hét hibajavítással bővült.




Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.


OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat