Hallgatózni lehetett az Apple Watch okosórákkal
Az Apple átmenetileg letiltotta az okosóráin található Walkie-Talkie alkalmazást, mivel abban egy súlyos biztonsági hibára derült fény.
Az Apple-nek idén januárban a népszerű FaceTime alkalmazásában le kellett tiltania a csoportos hívás funkciót, mivel annak kapcsán egy súlyos sérülékenység látott napvilágot. Kiderült ugyanis, hogy egy sérülékenység következtében iOS-re épülő okostelefonokon és táblagépeken, valamint macOS alapú számítógépeken hallgatózásra adott lehetőséget a szoftver. Méghozzá úgy, hogy a hívott félnek ehhez semmit nem kellett tennie. Amikor kicsengett a hívás, akkor már hallhatóvá válhatott a hívott fél környezetében folytatott beszélgetés, akár úgy is, hogy senki nem fogadta a hívást. (Egyes esetekben kamerás kémkedésre is mód nyílhatott.)
Az Apple a FaceTime hibáját viszonylag gyorsan, február elején orvosolta. A napokban azonban egy újabb, kísértetiesen hasonló probléma jutott a vállalat tudomására a sebezhetőségek bejelentésére szolgáló kezdeményezésén keresztül. Egy biztonsági kutató arra jött rá, hogy az Apple Watch okosórán futtatható Walkie-Talkie alkalmazás szintén módot adhat kémkedésre, lehallgatásra (iPhone-on keresztül).
Az Apple biztonsági csapata azonnal megkezdte a sebezhetőség vizsgálatát, és megállapította, hogy az valóban kockázatot rejt. Ezért a hibajavítás elkészítéséig átmenetileg letiltotta a szóban forgó szoftvert. Ettől az még nem tűnik el az órákról, de a blokkolás feloldásáig nem használható.
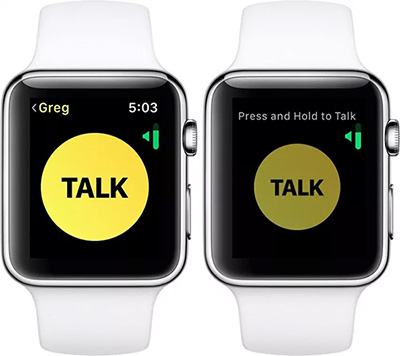
A Walkie-Talkie app 2018-ban került fel először a Apple okosóráira a WatchOS 5-ös verziójának megjelenésekor. A feladata, hogy lehetőséget adjon a felhasználók közötti kommunikációra anélkül, hogy ehhez bármiféle hívást kellene kezdeményezni. A felhasználó csak megnyomja az óra gombját addig, amíg beszélni szeretne, majd várakozik a másik fél válaszára. Vélhetőleg e folyamatot kezelő összetevőbe csúszott hiba, de az Apple egyelőre nem szolgált technikai részletekkel. Biztonsági okokból nem adott arról sem tájékoztatást, hogy a sérülékenység miként használható ki.
Prémium előfizetéssel!






-
Az Adobe elérhetővé tette a Photoshop frissítését, amivel több mint egy tucat biztonsági rést foltozott be.
-
Kritikus veszélyességű hibákat orvosolt az Adobe a ColdFusion kapcsán.
-
11 biztonsági hibajavítás érkezett az e-kereskedelmi platformjához.
-
Az SAP kritikus veszélyességű hibákat is megszüntetett az októberi frissítéseivel.
-
Több mint 1000 biztonsági hibát javított a Microsoft a Windows operációs rendszer kapcsán.
-
134 biztonsági hibajavítást kapott az Office az októberi hibajavító kedden.
-
A Microsoft kiadta az SQL Server októberi biztonsági frissítését.
-
Az Exchange Server hét biztonsági javítással bővült.
-
A szokásosnál több biztonsági rést foltoztak be a SharePoint Server fejlesztői.
-
A TinyMCE egy közepes veszélyességű hibát tartalmaz.




Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat