Hacker bénította meg a dán bicikliket
Egy feketekalapos hacker úgy határozott, hogy teljesen megbénítja Koppenhága kerékpárbérlő rendszerét. Sajnos sikerült is neki.
A napokban Koppenhágára elsősorban a jégkorong-világbajnokság kapcsán irányul kiemelt figyelem. Ez persze teljesen érthető is, csakhogy közben érdekes információbiztonsági történések is akadnak a városban. Ennek pedig viszonylag látványos jelei is megmutatkoztak, mivel egy kibertámadás következtében egy-két napra teljesen megbénult a város Bycyklen rendszere. Ez felel a dán főváros kerékpár bérléssel kapcsolatos infrastruktúrájának működéséért, amelyhez jelenleg megközelítőleg 1860 kerékpár csatlakozik.
A Bycyklen rendszer üzemeltetője immár hivatalosan is elismerte, hogy az egyik szerverét támadás érte, aminek következtében május 4-5 között a rendszer tulajdonképpen használhatatlanná vált. Nem lehetett kerékpárokat bérelni, mivel a tárolókból nem lehetett azokat kivenni. A felhasználók azt tapasztalhatták, hogy a kerékpárokhoz tartozó tabletek nem működnek.
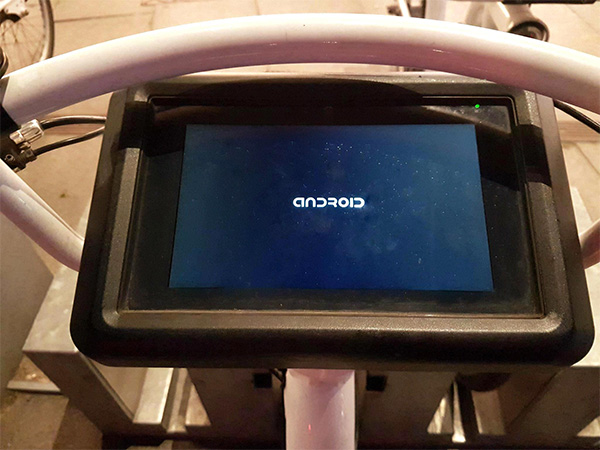
Forrás: Bycyklen (Facebook)
Az eddigi vizsgálatok szerint a támadást vélhetőleg egy olyan személy követte el, aki nagyon jól ismerte a teljes infrastruktúrát. Ráadásul nem is kegyelmezett, mivel az akciója során a Bycyklen teljes adatbázisát egy az egyben kitörölte. A helyreállítás ugyan gyorsan kezdetét vette, csakhogy olyan szinten kompromittálódott a rendszer, hogy az üzemeltetőknek minden egyes kerékpárt manuálisan kellett újra csatlakoztatniuk az adatbázishoz. Ez pedig nem kevés időt vett igénybe.
A GDPR-hajrában természetesen azonnal felmerült a kérdés, hogy a támadó vajon milyen személyes adatokhoz fért hozzá, és azokkal (a törlésen kívül) végzett-e bármilyen műveletet. Ezzel kapcsolatban az üzemetető annyit közölt, hogy nem talált arra utaló jelet, hogy a feketekalapos visszaéléseket követett volna el személyes adatokkal. A támadónak nem is az volt a célja, hogy adatokhoz jusson, hanem sokkal inkább az, hogy megbénítsa az informatikai rendszert. A kockázatokat mérsékli, hogy az érintett adatbázisban nem voltak pénzügyi, banki és kártyainformációk. Ellenben tartalmazta a felhasználók nevét, e-mail címét, telefonszámát, valamint a Bycyklenhoz kapcsolódó (nem banki) PIN-kódokat. Ezért az üzemeltető biztos, ami biztos alapon minden felhasználótól azt kérte, hogy a bérléshez használt PIN-kódokat változtassák meg.






-
Az ASUS két biztonsági hibát javított a routerei kapcsán.
-
A Plex Media Server négy biztonsági hibajavítással gyarapodott.
-
Az ISC BIND négy biztonsági hibajavítással bővült.
-
Egy magas veszélyességű sebezhetőség található a Vimben.
-
A Laravel Framework három biztonsági hibát tartalmaz.
-
Kritikus veszélyességű sebezhetőségek miatt kell frissíteni a PHP-t.
-
A Next.js kapcsán három frissítés vált elérhetővé.
-
A Trend Micro egyes végpontokra szánt védelmi szoftverei kapcsán egy biztonsági hiba látott napvilágot.
-
Biztonsági javításokat adott ki a Palo Alto a PAN-OS-hez.
-
A Drupal fontos biztonsági frissítést kapott.




Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat