Fontos biztonsági funkció jelent meg a Zoomban
A Zoom régóta adós volt azzal a biztonsági fejlesztéssel, amely most végre minden felhasználó számára elérhetővé vált.
A Zoom bejelentette, hogy mostantól minden felhasználónak lehetősége van kétfaktoros hitelesítésre az idén igencsak népszerűvé vált szolgáltatásainak esetében. Erre a védelmi intézkedésre már sokan vártak, nem véletlenül, hiszen a Zoom is számtalanszor került, illetve kerül a kiberbűnözők célkeresztjébe. Ezért a felhasználói fiókok védelme szempontjából különös fontossággal bír a jelszavas hitelesítés kibővítése.
A Zoom kétfaktoros azonosítási megoldása nem tartogat különösebb meglepetéseket. Alapvetően háromféle módon vehető igénybe. Vagy authentikátor (például Google Authenticator, Microsoft Authenticator, FreeOTP) alkalmazásokkal lehet a bejelentkezések alkalmával egyszer használatos kódokat generálni, vagy azokat SMS-ben, illetve telefonon keresztül lehet kérni.
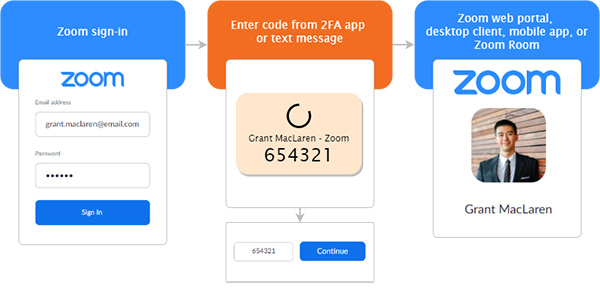
A kétfaktoros hitelesítés beállítását legegyszerűbben a Zoom Dashboardon keresztül lehet elvégezni, ahol a biztonságot érintő paraméterek között lehet megtalálni az új lehetőségeket. Az itt megadott hitelesítési módszer révén a kétfaktoros azonosítás a Zoom webes felületén, az asztali alkalmazásban, a mobil appban és a Zoom Roomban is érvényre jut. Az újonnan bevezetett hitelesítési eljárások szerepkörök és csoportok szerint is konfigurálhatók.
A biztonsági szakértők sokszor hangsúlyozzák a kétfaktoros hitelesítés fontosságát, és arra buzdítanak, hogy ahol csak van lehetőség ilyen fajta, kibővített azonosítás használatára, ott érdemes aktiválni azt. Ez alól a Zoom sem kivétel.






-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat