Feltörték a ZoneAlarm fórumát
A széles körben ismert és használt ZoneAlarm biztonsági szoftver internetes fórumát ismeretlenek feltörték, majd meglovasították a regisztrált felhasználók adatait.
A Check Point fennhatósága alá tartozó ZoneAlarm védelmi szoftverek különösen az otthoni és a kisvállalati felhasználók körében terjedtek el világszerte. A biztonsági cég szerint a ZoneAlarm alkalmazásokat jelenleg megközelítőleg 100 millióan használják, vagyis nem egy kicsi felhasználói bázisról beszélünk. E felhasználók számára a Check Point fenntart egy netes fórumot, amin a bejelentkezett személyek megoszthatják az észrevételeiket, problémáikat. A regisztrált felhasználók száma azonban elenyészőnek mondható a 100 milliós táborhoz képest. A cég szerint körülbelül 4500-an regisztráltak eddig a szóban forgó webhelyen. Számukra a vállalat rossz hírekkel szolgált.
A Check Point ugyanis bejelentette, hogy egy kibertámadás következtében a ZoneAlarm fórum regisztrált tagjainak adataihoz illetéktelen személyek fértek hozzá. Ráadásul a lopott adatok az interneten is elérhetővé váltak, így az adatszivárgás további problémákhoz vezethet.
A biztonsági incidensről egyelőre a Check Point nem kívánt részletesebb technikai információkkal szolgálni. Azt azonban a vállalat szóvivője megerősítette, hogy a vBulletin alapú fórumot a támadóknak egy CVE-2019-16759 azonosítójú sérülékenységen keresztül sikerült térdre kényszeríteniük. Ez persze további kérdéseket vet fel, mivel e biztonsági hiba már régebb óta ismert, és szeptemberben adták ki rá a vBulletin fejlesztői a hibajavítást. Igaz, csak az újabb, 5.5.x verziókhoz. A ZoneAlarm fóruma pedig még az 5.4.4-es kiadással működött.
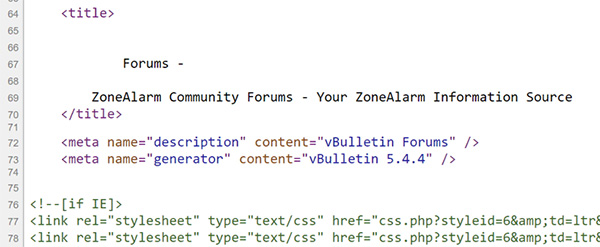
Forrás: The Hacker News
Mindezek mellett az is érdekes, hogy a Breach Report szerint az internetre kikerült, lopott adatokat tartalmazó fájl 5175 adatrekordot tartalmaz, vagyis a 4500-as felhasználói létszámnál többet. Ennek oka egyelőre ismertlen. Az azonban biztos, hogy a kiszivárgott adatok között e-mail címek, kódolt jelszavak (jelszó hash-ek), születési dátumok és IP-címek is megtalálhatók.
Prémium előfizetéssel!






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat