Felnőtt tartalmakat rögzít egy új trójai program
Egy trójai program arra kíváncsi, hogy az áldozata milyen felnőtteknek szóló weboldalakat böngészik. Erről képernyőfelvételt is készít.
Az elmúlt években gyakran indultak olyan spamkampányok, amik megtévesztő levelekkel próbálták rászedni a felhasználókat. A csalók egyik trükkje nem más volt, mint hogy az üzeneteikben azt állították, hogy megfigyelték a címzett netezési szokásait, és rögzítették a pornográf tartalmú weboldalakon való böngészését. Nem egyszer ezek a levelek zsarolásba torkollottak, miközben az esetek többségében az elkövetők kezében nem volt semmiféle felvétel. Az ESET biztonsági kutatói által felfedezett, és elemzett Varenyky trójai megjelenése után azonban már korántsem biztos, hogy üres kézzel fenyegetőznek a netes csalók.
A Varenyky trójai legtöbbször kéretlen elektronikus levelek mellékleteként terjed. Gyakorta számlának vagy egyéb hivatalos írtnak álcázott Word dokumentum kerül az e-mailekben. Amennyiben ezt a felhasználó megnyitja, akkor a Word a makrók engedélyezését kéri. Ha még erre is sor kerül, akkor onnantól kezdve könnyedén megfertőződhet a számítógép, és interneten keresztül rákerülnek a Varenyky fájljai.
A trójai a fertőzést követően képes programok indítására, és PowerShell scriptek futtatására. Emellett alkalmas webböngészőkben eltárolt jelszavak kiexportálására, illetve postafiókokhoz tartozó jelszavak kimentésére. Ezeket az adatokat a vezérlőszerverére tölti fel. A rejtőzködés érdekében a Tor adta lehetőségeket is kihasználja.
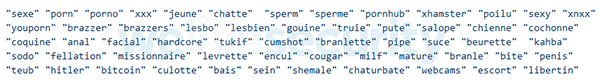
A károkozó ezt követően lát neki a valódi feladatához. Ez pedig nem más, mint a felhasználó böngészési szokásainak kémlelése. Amennyiben pornográf weboldal látogatását észleli, akkor az FFmpeg segítségével rögtön elindítja a képernyő rögzítését, és a felvételeket rendszeresen feltölti a vezérlőszerverére. A felvételt akkor indítja, amikor a megjelenő weboldal tartalmazza az alábbi kifejezések valamelyikét:
Forrás: ESET
Nálunk még nem terjed
A Varenyky fontos jellemzője, hogy a jelenlegi variánsa kifejezetten a francia felhasználókat állítja célkeresztbe. Amennyiben a Windows nem francia nyelvi beállításokkal fut, akkor nem indul el a károkozó. Természetesen mindez nem jelenti azt, hogy a következő variánsai is ilyen kegyesek lesznek más országokkal. Ezért jobb óvatosnak lenni.






-
Az Adobe Creative Cloud Desktop egy fontos frissítést kapott.
-
A Veeam ONE egy biztonsági frissítést kapott.
-
Az interneten letölthetővé vált a Cisco ASA és az FTD legutóbbi biztonsági hibájához az exploit.
-
A TeamViewer három sebezhetőségről számolt be.
-
A Veeam Backup & Replication négy biztonsági hiba miatt kapott frissítést.
-
A Samba egy sebezhetőség miatt kapott frissítést.
-
Az OpenVPN három biztonsági javítással gyarapodott.
-
A Google Chrome ezúttal 52 sebezhetőségtől vált meg.
-
Az Apple a macOS-hez 263 biztonsági hibajavítást adott ki.
-
Több mint 160 biztonsági rés vált befoltozhatóvá a iOS és az iPadOS operációs rendszereken.




Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.
Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat