Félmillió mobilt fertőzött meg egy vírus
Több százezer okostelefon, illetve táblagép fertőződhetett meg egy adatokra éhes mobilvírus által.
A Trend Micro kutatói olyan androidos alkalmazásokra figyeltek fel, amelyek a kémkedésre alkalmas funkcióik mellett adathalász trükköket is bevetettek. A szakembereknek összesen öt ilyen szoftvert sikerült lefülelniük, amelyek a hivatalos Google Play áruházban is feltűntek. Vagyis képesek voltak megkerülni a Google biztonsági ellenőrzéseit.
Az öt app a következő nevekkel került ki a Playre:
HZPermis Pro Arabe
- FlashLight
- Flappy Bird
- Flappy Birr Dog.
- Win7Launcher
- Win7imulator
Az első három app kapcsán a Google kevesebb mint 100 letöltést regisztrált, viszont az utóbbi két alkalmazásnál már jóval többet. A Win7Launcher körülbelül 5000 készülékre kerülhetett fel, míg a Windows 7 témával kecsegtető Win7imulator már megközelítőleg 500 ezer telepítést számlált mire sikerült észrevenni, hogy fertőzött szoftverről van szó.
A fertőzések több mint 30 százaléka indiai felhasználók készülékeit érintette, de valójában globális vírusterjesztésről beszélhetünk, hiszen a szóban forgó appok 196 országba jutottak el.
Kipecázott adatok
A Mobstspy nevű kártevő a fertőzött alkalmazások telepítését követően rögtön aktivizálódik, és ellenőrzi, hogy van-e megfelelő internet kapcsolat. Amennyiben igen, akkor csatlakozik egy vezérlőszerverhez, és feltölti a készülék legfontosabb paramétereit. Ezek alapján a kiszolgálókról további parancsokat kap, amiket rögtön végrehajt. Alapesetben képes kigyűjteni és kiszivárogtatni a telefonkönyvi bejegyzéseket, híváslistákat, felhasználói fájlokat (különösen a fényképeket), illetve a Viber és a WhatsApp által lementett állományokat.
A Mobstspy további veszélye, hogy egy külön modult tartalmaz a Facebook és a Google fiókokhoz tartozó hitelesítő adatok megszerzéséhez. Ez a modul egy meghamisított, igencsak megtévesztő bejelentkező felületet jelenít meg a Facebook vagy a Google kapcsán. Amennyiben a felhasználó ezen megadja a felhasználónevét és a jelszavát, akkor a bejelentkezés nyilván nem fog sikerülni, ellenben az értékes adatok rögtön felkerülnek a vírusterjesztők szervereire. Ezt követően pedig a hitelesítő adatokkal való visszaélést már csak a kétfaktoros hitelesítés tudja meggátolni. Ennek hiányában a felhasználó fiókjai teljesen kiszolgáltatottá válnak.
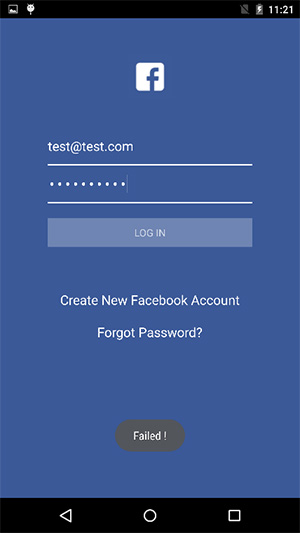
Forrás: Trend Micro
A Trend Micro jelezte, hogy a Google már eltávolította a Playről a fertőzött alkalmazásokat, de ez nem jelenti azt, hogy egyéb alkalmazásboltokban ne lehetne továbbra is jelen a Mobstspy. Ezért érdemes óvatosnak lenni.






-
A Zulip Server öt biztonsági hiba miatt szorul frissítésre.
-
Az IBM Security SOAR-hoz újabb biztonsági frissítés érkezett.
-
A PyPDF számos sebezhetőségre kapott hibajavítást.
-
A Next.js esetében hat biztonsági javítás vált elérhetővé.
-
Az IBM Db2 három biztonsági hibajavítást kapott.
-
A Mozilla soron kívül hibajavítást adott ki a Firefoxhoz.
-
A Zyxel a GS1900 szériájú switch-ekben egy nulladik napi biztonsági hibát szüntetett meg.
-
A IBM két biztonsági hibáról számolt be a Security SOAR kapcsán.
-
A Barracuda két súlyos sérülékenységről számolt be.
-
Az ImageMagick tíz biztonsági hiba miatt kapott frissítést.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat