Félmilliárd lopott adatot bocsátottak áruba
Az internet sötét oldalán a kiberbűnözők olyan adatbázisokat kezdtek árulni, amelyek összességében 550 millió adatrekordot tartalmaznak.
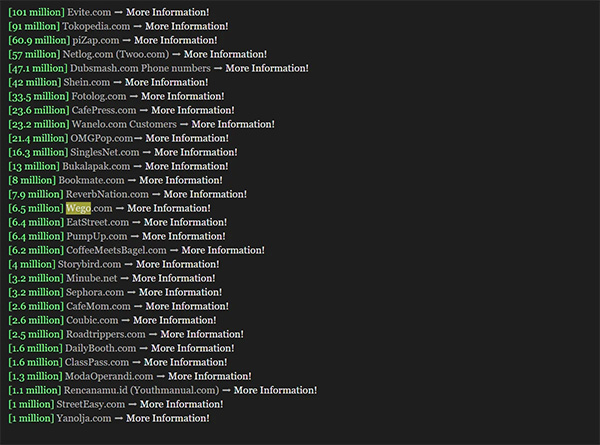
Az adatlopások továbbra is komoly problémát jelentenek. Ráadásul egy-egy biztonsági incidens akár éveken keresztül kísérthet, amit a Cyble biztonsági cég legutóbbi felfedezése is alátámasztott. A cég kutatói arra lettek figyelmesek, hogy egyes alvilági fórumokon igen aggasztó hirdetések jelentek meg, amelyek arról szóltak, hogy 29 adatbázis vált megvásárolhatóvá.
A szóban forgó adatbázisok tele vannak lopott adatokkal köztük bejelentkezésekhez szükséges felhasználónevekkel és jelszavakkal. További probléma, hogy több millió jelszó nem kizárólag titkosított módon került az adatbázisokba, hanem már a dekódolt változatuk is megtalálható azokban. Ez pedig a támadók dolgát igencsak meg tudja könnyíteni, amikor felhasználói fiókokat akarnak feltörni.
Forrás: Cyble
Összességében 550 millió adatrekordról van szó, amelyek között 47,1 millió telefonszám is megtalálható. Ugyanakkor fontos megjegyezni, hogy az adatbázisok között régebbi is akad. Az eddigi vizsgálatok szerint a hozzájuk kapcsolódó legrégebbi adatszivárgási eset 2012-ben következett be, míg a legújabb a múlt hónapban (Tokopedia.com incidens).
A biztonsági kutatók minden érintett számára azt javasolják, hogy ha a biztonsági incidensek bekövetkezte óta nem változtatták meg a jelszavaikat, akkor azt mihamarabb tegyék meg.






-
Egy magas veszélyességű sebezhetőség található a Vimben.
-
A Laravel Framework három biztonsági hibát tartalmaz.
-
Kritikus veszélyességű sebezhetőségek miatt kell frissíteni a PHP-t.
-
A Next.js kapcsán három frissítés vált elérhetővé.
-
A Trend Micro egyes végpontokra szánt védelmi szoftverei kapcsán egy biztonsági hiba látott napvilágot.
-
Biztonsági javításokat adott ki a Palo Alto a PAN-OS-hez.
-
A Drupal fontos biztonsági frissítést kapott.
-
A Moodle-hoz egy biztonsági frissítés vált letölthetővé.
-
Fontos biztonsági frissítés vált elérhetővé a Reacthoz.
-
Kritikus veszélyességű hibát tartalmaz a Cisco Secure Email Gateway.




Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat