Fellélegezhetnek a Shade zsarolóvírus áldozatai
Letölthetővé vált egy olyan segédprogram, amelynek segítségével ingyenesen lehet helyreállítani a Shade zsarolóvírus által titkosított fájlokat.
A Shade vagy más néven Troldesh zsaroló program először 2014-ben kezdett terjedni, és az általa megfertőzött számítógépeken lévő fájlok titkosítását követően zsarolta meg a felhasználókat. A károkozó készítői nemrégen bejelentették, hogy 2019 vége óta nem terjesztik már a szerzeményüket, és végleg felhagytak annak alkalmazásával. Ezzel egy időben közzétették a zsarolóvírus által korábban alkalmazott master kulcsokat, valamint 750 ezer dekódoló kulcsot is nyilvánosságra hoztak.
Az interneten elérhetővé vált információk és kulcsok felhasználásával lehetőség adódott arra, hogy a biztonsági cégek olyan szoftvert fejlesszenek ki, amely képes elvégezni az állományok helyreállítását. Mivel a Kasperskynek már korábban is volt egy viszonylag korlátozottan működő Shade-dekódoló alkalmazása, ezért kézenfekvő volt, hogy kibővítse a programját. Ez immár meg is történt, így az ingyenesen letölthető szoftver segítségével a Shade által tönkretett állományok meglehetősen jó eséllyel tehetők ismét használhatóvá.
A Kaspersky tájékoztatása szerint a dekódoló alkalmazás azon fájlok helyreállítására alkalmas, amelyek nevét a Shade a rombolása során az alábbi kiterjesztések valamelyikével egészítette ki:
.xtbl
.breaking_bad
.ytbl
.heisenberg
.better_call_saul
.los_pollos
.da_vinci_code
.magic_software_syndicate
.windows10
.windows8
.no_more_ransom
.tyson
.crypted000007
.crypted000078
.dexter
.miami_california
.rsa3072
.decrypt_it
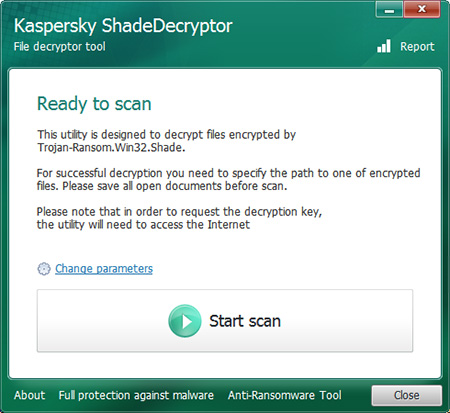
A dekódoló szoftver használata egyszerű, hiszen csak egy titkosított fájlt kell megadni, majd az alkalmazás megkeresi a helyes helyreállító kulcsot, és elvégzi az összes kompromittált fájl visszaállítását.






-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat