Facebookos jelszavakat lop egy chatbot
Egy újabb chatbotos adathalász támadássorozat vette kezdetét az interneten. Ezúttal a Facebook nevével igyekeznek visszaélni a csalók meglehetősen megtévesztő módon.
Az utóbbi időben a chatbotok jelentős számban jelentek meg. A vállalatok, intézmények kezdenek ráérezni e technológiára, és egyre többen látják, hogy jelentős terhet tudnak levenni ezek használatával például az ügyfélszolgálati munkatársak válláról. Az egyszerűbb kérdésekre ugyanis a chatbotok is meg tudják adni a választ, így ezekkel nem kell terhelni az emberi erőforrásokat. Csakhogy ezen előnyökről a kiberbűnözők sem akarnak lemondani, akik szintén egyre gyakrabban vetik be a chatbotokat különösen adathalász típusú támadások során.
Forrás: TrustWave
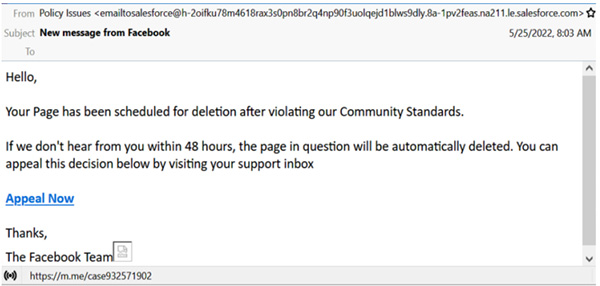
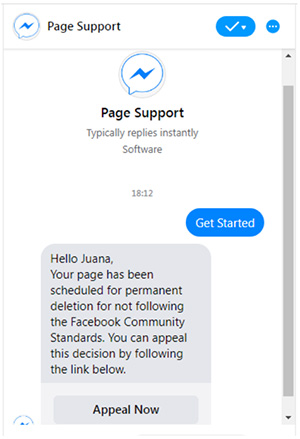
A TrustWave biztonsági kutatói egy olyan támadássorozatra lettek figyelmesek, amelyben látszólag egy Facebook által üzemeltetett chatbot jut szerephez. A csalás egy elektronikus levéllel kezdődik, amelyben az áll, hogy a címzett Facebook oldala sérti a közösségi irányelveket, ezért ha nem cselekszik, akkor 48 órán belül automatikusan törlésre kerül az oldala. A levélben természetesen egy link is található, amely ténylegesen egy chatbotra mutat. Ez a felhasználó rövid tájékoztatása után egy gombot jelenít meg, amely egy Facebook designnal felvértezett weblapra mutat. Ehhez az oldalhoz (domain szinten) sincs köze a Facebooknak, de ha a felhasználónak mindez nem szúr szemet (például a webböngésző címsorában megjelenő cím alapján), akkor már csak nagyon kevés választja el attól, hogy a Facebook profilja teljesen kiszolgáltatottá váljon. A megjelenő weblapon ugyanis a csalók bekérik a facebookos bejelentkezéshez szükséges e-mail címét, a telefonszámát, a nevét és az oldalának megnevezését. Ezt követően egy felbukkanó kis ablakban a facebookos jelszavának megadására kérik az áldozatukat, ami aztán rögtön az adattolvajok kezébe kerül.
Forrás: TrustWave
Ezzel azonban még nem ér véget a támadás, ugyanis egy újabb ablakban a kétfaktoros hitelesítéshez használható kódot is meg kell adnia a célkeresztbe állított személynek, amit SMS-ből vagy mobil alkalmazásból olvashat ki. Ha ezt is megadja a csalók által készített oldalon, akkor az elkövetők előtt szabaddá válik az út, miközben a pórul járt felhasználó böngészőjét átirányítják egy publikusan elérhető Facebook oldalra, hogy ezzel is kerüljék a feltűnést.
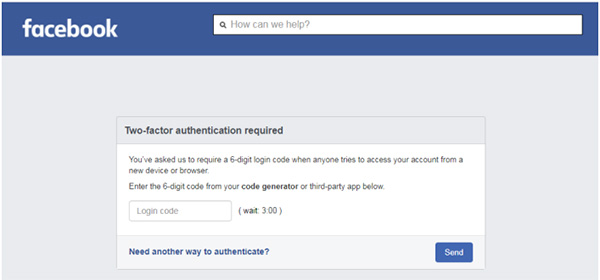
Hamis Facebook oldal - Forrás: TrustWave
A chatbot alapú támadások ellen jelenleg meglehetősen nehéz technológiai oldalról felvenni a harcot, ezért mindennél fontosabb szerep hárul a biztonságtudatos internetezésre. A szóban forgó támadások méregfoga is könnyen kihúzható, ha valaki nem kattint az e-mailben szereplő linkre, vagy legalább a webböngésző címsorában megjelenő webcímet figyeli, és nem adja meg az adatait csak ezért, mert egy oldal hasonlít a Facebookra.






-
Az Adobe elérhetővé tette a Photoshop frissítését, amivel több mint egy tucat biztonsági rést foltozott be.
-
Kritikus veszélyességű hibákat orvosolt az Adobe a ColdFusion kapcsán.
-
11 biztonsági hibajavítás érkezett az e-kereskedelmi platformjához.
-
Az SAP kritikus veszélyességű hibákat is megszüntetett az októberi frissítéseivel.
-
Több mint 1000 biztonsági hibát javított a Microsoft a Windows operációs rendszer kapcsán.
-
134 biztonsági hibajavítást kapott az Office az októberi hibajavító kedden.
-
A Microsoft kiadta az SQL Server októberi biztonsági frissítését.
-
Az Exchange Server hét biztonsági javítással bővült.
-
A szokásosnál több biztonsági rést foltoztak be a SharePoint Server fejlesztői.
-
A TinyMCE egy közepes veszélyességű hibát tartalmaz.




Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat