Facebookon marketingelt reklámprogramok fertőztek
Milliónyi okostelefonra kerültek fel azok a reklámprogramok, amelyeket a terjesztőik a Facebookon is erőteljesen reklámoztak.
Az online marketing fogásokkal a kiberbűnözők is tisztában vannak, és egyre gyakrabban reklámozzák a kártékony alkalmazásaikat annak érdekében, hogy minél több készülékre tudják azokat feljuttatni. A McAfee biztonsági kutatói egy olyan kiberbanda tevékenységét elemezték, amely elsődleges marketing eszköznek a Facebook adta lehetőségeket választotta. Ennek megfelelően a nemkívánatos alkalmazásokat az elkövetők a közösségi oldalon hirdették, illetve azokhoz Facebook oldalakat is létrehoztak.
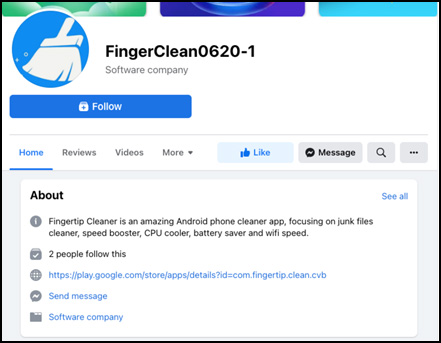
Forrás: McAfee
A szóban forgó, jól megmarketingelt alkalmazások között legtöbb esetben rendszeroptimalizáló és rendszerjavító appok tűntek fel, amelyek azonban az ígért funkciókból egyetlen egyet sem biztosítottak. Ehelyett a készülékekre történő feltelepítésük után elkezdtek bosszantó hirdetéseket megjeleníteni. Ráadásul a csalók olyan megoldásokat is bevetettek, amik révén hiába zárta be az appokat a felhasználó, azok automatikusan ismét elindultak a háttérben.
A McAfee eddigi vizsgálatai szerint a facebookos kampánnyal megspékelt kártékony appok a következők voltak:
- Junk Cleaner, cn.junk.clean.plp
- EasyCleaner, com.easy.clean.ipz
- Power Doctor, com.power.doctor.mnb
- Super Clean, com.super.clean.zaz
- Full Clean -Clean Cache, org.stemp.fll.clean
- Fingertip Cleaner, com.fingertip.clean.cvb
- Quick Cleaner, org.qck.cle.oyo
- Keep Clean, org.clean.sys.lunch
- Windy Clean, in.phone.clean.www
- Carpet Clean, og.crp.cln.zda
- Cool Clean, syn.clean.cool.zbc
- Strong Clean, in.memory.sys.clean
- Meteor Clean, org.ssl.wind.clean
A fenti alkalmazásokat a felhasználók összességében több mint hétmillió alkalommal telepítették, különösen Dél-Koreában, Japánban és Brazíliában.
A Google a fenti appokat már eltávolította a Play áruházból.






-
Az interneten letölthetővé vált a Cisco ASA és az FTD legutóbbi biztonsági hibájához az exploit.
-
A TeamViewer három sebezhetőségről számolt be.
-
A Veeam Backup & Replication négy biztonsági hiba miatt kapott frissítést.
-
A Samba egy sebezhetőség miatt kapott frissítést.
-
Az OpenVPN három biztonsági javítással gyarapodott.
-
A Google Chrome ezúttal 52 sebezhetőségtől vált meg.
-
Az Apple a macOS-hez 263 biztonsági hibajavítást adott ki.
-
Több mint 160 biztonsági rés vált befoltozhatóvá a iOS és az iPadOS operációs rendszereken.
-
Az Apple fontos frissítést adott ki a watchOS operációs rendszeréhez.
-
Az IBM QRadar SIEM kapcsán két kritikus sérülékenységre derült fény.




Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.
Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat