Évekig volt láthatatlan egy androidos kémprogram
Egy olyan kémprogram lepleződött le, amely már legalább 4 éve fertőz androidos készülékeket.
Nem most fordult elő először, hogy biztonsági kutatók egy olyan kártékony programra lettek figyelmesek, amely már több éve észrevétlenül fertőzött. Ezúttal a Bitdefender szakértői találtak egy ilyen szerzeményt. Először azt gondolták, hogy egy új mobilvírusról van szó, de aztán hamar kiderült, hogy a károkozó már legalább négy éve létezik.
A Mandrake névvel illetett kártékony program kifejezetten androidos készülékek megfertőzésére alkalmas. A víruskutatók szerint egy meglehetősen komplex kártevőről van szó, amely tulajdonképpen egy komplett keretrendszert alkot. A különféle variánsainak vizsgálatával megállapították azt is, hogy az évek során sokat fejlődött, és mára egy igencsak funkciógazdag vírussá nőtte ki magát. Egyebek mellett az alábbi feladatok elvégzésére alkalmas:
- SMS üzenetek gyűjtése, továbbítása, küldése, elrejtése
- Hívásinformációk kiszivárogtatása
- Hívások blokkolása
- Telefonkönyvi bejegyzések kiexportálása
- Telepített alkalmazások listájának lekérdezése
- Alkalmazások eltávolítása
- Értesítők kezelése, elrejtése
- Felhasználói fiókok adatainak kiszivárogtatása
- Eszközinformációk lekérdezése
- GPS-adatok összegyűjtése
- Képernyőképek lementése
- Adattörlés
- A fertőzött készülék gyári beállításokra történő visszaállítása.
A Mandrake esetében fontos kérdés, hogy miként tudott ilyen hosszú ideig rejtve maradni. A víruskutatók szerint ennek leginkább az az oka, hogy meglehetősen kifinomult technikákat alkalmaz például a Google Play védelmi vonalainak megkerüléséhez. Egy másik ok, hogy leginkább célzott támadásokban jut szerephez. A terjesztői szabályozhatják, hogy mely országokban, mely szolgálatók és milyen készülékek esetében aktivizálódjanak a kártékony összetevők, és történjen meg a fertőzés teljes körűen.
A Bitdefender szerint a Play áruházban eddig a következő appok esetében lehetett kimutatni a Mandrake komponenseit: Abfix, CoinCast, SnapTune Vid, Currency XE Converter, Office Scanner, Horoskope, Car News.
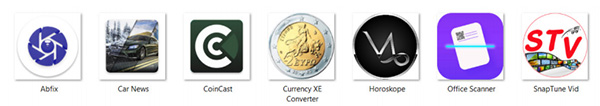
Forrás: Bitdefender
A fenti alkalmazásokat összességében eddig több százezer alkalommal töltötték le a felhasználók. Ezeknek az appoknak a káros mivoltára azért is nehéz volt rájönni, mert a vírusírók az alkalmazásokat valóban működő funkciókkal ruházták fel, sőt még a szoftvereknél esetlegesen megjelenő felhasználói kritikákra, észrevételekre is reagáltak, és ezek tükrében rendszeresen frissítették is az appokat. Sőt némely programhoz weblapot és közösségi oldalt is létrehoztak.
A Mandrake eddig a legtöbb készüléket Ausztráliában fertőzte meg, de már Európában és az USA-ban is felbukkant.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
 |
F-Secure Total 10 eszköz 2 év |
| 33990 Ft | |
 |
F-Secure Internet Security 2 év 3 eszköz |
| 16990 Ft | |
 |
ESET Home Security Premium 1 eszköz 2 év Hosszabbítás |
| 29990 Ft | |

az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat