Évekig leplezett támadásokat egy rootkit
Egy olyan kártékony programra derült fény, amely 2018 óta észrevétlenül fertőzte a számítógépeket. Mindent bevetett, hogy rejtve maradjon.
A rootkitek a számtógépes vírusok világában hosszú évek óta jelen vannak, és meglehetősen sok fejtörést okoznak a vírusvédelmi megoldásokat fejlesztő szakemberek számára. A céljuk nem más, mint hogy elrejtsék a kártékony kódokat, illetve az azok által indított folyamatokat, a létrehozott fájlokat, valamint a különféle nemkívánatos műveleteket az avatatlan szemek elől, beleértve a víruskeresőket is.
A Kaspersky biztonsági kutatói nemrégen egy olyan rootkitre akadtak, amely alaposan megdolgoztatta a szakértőket. Már a felfedezése sem volt éppen gyors és egyszerű, hiszen most már azt is tudjuk, hogy a Moriya nevű rootkit legalább 2018 óta szolgálta egyes kiberbandák céljainak megvalósulását.
A Moriya egyik legfontosabb sajátossága, hogy különösen ügyel arra, hogy a hálózati adatforgalom elemzésével se váljon egykönnyen detektálhatóvá. Tulajdonképpen egy passzív, hátsó kapu létesítésére alkalmas backdoornak tekinthető. A passzív jelző nem arra utal, hogy semmiféle műveletet nem hajt végre a fertőzött rendszereken, hanem arra, hogy a vezérlőszerverekkel történő kapcsolat kiépítését nem maga a károkozó kezdeményezi, hanem a kiszolgálók. A kapcsolatfelvétel pedig szintén rejtett, kódolt formában történik. A Moriya a számítógépen folyamatosan monitorozza a hálózati adatforgalmat, és még azelőtt képes elemezni, illetve manipulálni azt, mielőbb a biztonsági szoftverek szóhoz juthatnának. Mindezt kernel szinten teszi az operációs rendszer legmélyebb zugaiban.
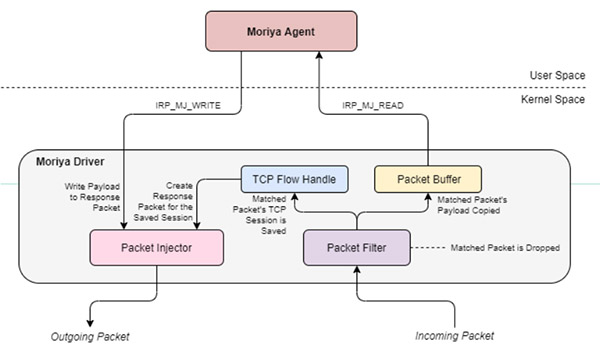
Forrás: Kaspersky
A Moriya-nak is több variánsa létezik, amelyek tanulmányázása során megállapították a szakemberek, hogy a károkozó az elmúlt években sokat fejlődött. Az is jól látható, hogy a készítői leginkább a rootkit funkcionalitásra és a rejtőzködés megvalósítására helyezték a hangsúlyt, hogy egy minél komplexebb és minél nehezebben detektálható kóddal tudjanak támadásokat indítani.
Prémium előfizetéssel!






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat