Érdekes biztonsági újdonság a Firefoxban
A Firefox 83-as verzióját biztonsági szempontból mihamarabb érdemes telepíteni. Ezúttal sem csak hibajavítások érkeztek.
A Mozilla kiadta a Firefox webböngészőjének 83-as verzióját, amely több területen is biztonságosabb internetezést biztosít. Egyrészt a fejlesztők különféle - köztük kritikus veszélyességű - sebezhetőségeket szüntettek meg, másrészt egy védelmi újdonságot is bemutattak.
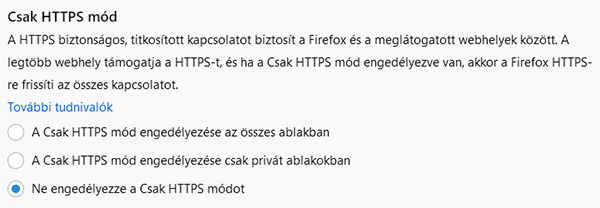
Az új biztonsági funkció a HTTPS-Only (magyar verzióban "Csak HTTPS mód") nevet kapta, ami arra utal, hogy a webböngésző a lehetőségekhez mérten megpróbálja kikényszeríteni a titkosított, HTTPS-alapú adatforgalmat az internetezés során. Az új funkció bekapcsolásakor a Firefox egy http:// webcím esetén automatikusan átfordítja a webcímet https:// kezdetűre. Amennyiben ekkor a weboldal nem elérhető, akkor a böngésző egy figyelmeztetést jelenít meg, és tájékoztatja a felhasználót arról, hogy a kapcsolat nem biztonságos. Ekkor a felhasználó dönthet úgy, hogy nem tekinti meg a weblapot, de úgy is határozhat, hogy folytatja a böngészést.
Az új biztonsági funkció alapértelmezésként kikapcsolt állapotban található, és a böngésző beállításaiból engedélyezhető. Lehetőség van arra is, hogy a védelmi üzemmód csak a privát ablakokban megtekintett weboldalak esetében legyen aktív.
Biztonsági rések
Prémium előfizetéssel!






-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat