Egyre veszélyesebbé válnak a mobilvírusok
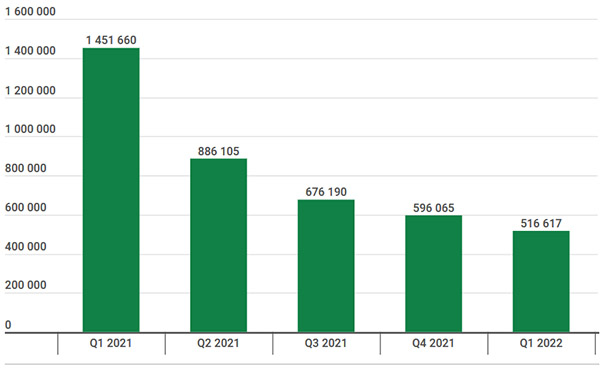
Miközben a mobilvírusok térhódítása továbbra is csökkenő tendenciát mutat, aközben az igazán veszélyes kártékony programok száma drasztikusan emelkedik.
A Kaspersky kiadta az első negyedévre vonatkozó azon jelentését, amelyben a mobilvírusokkal kapcsolatos fejleményeket elemzi. A biztonsági kutatók alapvetően két trendre hívták fel a figyelmet, amelyek közül az egyik igencsak örvendetes, míg a másik annál aggasztóbb.
A szakemberek azt figyelték meg, hogy az első negyedévben is csökkent a mobilvírusok száma. Ez a trend 2020 vége óta tart, és reméljük még sokáig tartani is fog. Sajnos azonban a kártékony programok mennyiségének mérséklődése korántsem jelenti azt, hogy hátra lehet dőlni, és el lehet felejteni a különféle ártalmas kódokra visszavezethető mobilbiztonsági kockázatokat. Éppen ellenkezőleg! A biztonsági cég telemetriai adatai ugyanis azt mutatják, hogy a kiberbűnözők elkezdtek a mennyiség helyett a "minőségre" fókuszálni. Ez az esetükben annyit jelent, hogy a mobilvírusokon belül a több kockázatot jelentő, ezáltal a nagyobb károkozásokra alkalmas szerzemények részaránya elkezdett megugrani.
Forrás: Kaspersky
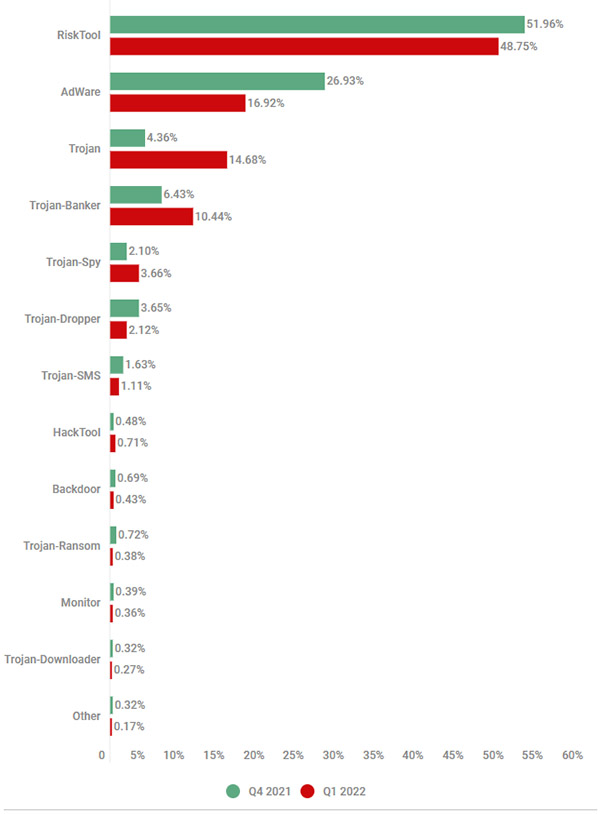
Elsősorban az adatlopásra alkalmas trójai és banki trójai programok száma növekszik aggasztó mértékben, hiszen egy év alatt ezek mennyisége megduplázódott. Ez is azt támasztja alá, hogy a kiberbűnözők az erőforrásaikat a számukra kevesebb hasznot hozó reklámprogramokról elkezdték áthelyezni a veszélyesebb vírusok fejlesztésére és terjesztésére.
A Kaspersky szerint továbbra is az úgynevezett "kockázatos eszközök" kategóriába sorolt nemkívánatos programok vannak jelen a legnagyobb számban, amelyeket a reklámprogramok követnek. Mögéjük pedig egyre szorosabban zárkóznak fel a trójai programok, amelyek sok esetben a legális banki és egyéb alkalmazások elfedésével, illetve meghamisításával ejtik át a felhasználókat, és kaparintják meg a bizalmas adatokat.
Forrás: Kaspersky
Az elmúlt negyedévben a mobil trójai programok mezőnyét egyértelműen a Bray nevű szerzemény uralta, amely az összes trójais fertőzés 81 százalékáért volt felelőssé tehető. Mindezek mellett továbbra is kijelenthető, hogy a vírusterjesztők elsődleges célpontját az Android jelenti.
Prémium előfizetéssel!






-
Az ImageMagick tíz biztonsági hiba miatt kapott frissítést.
-
A WordPress több mint egy tucat biztonsági javítást kapott.
-
Az Adobe Creative Cloud Desktop egy fontos frissítést kapott.
-
A Veeam ONE egy biztonsági frissítést kapott.
-
Az interneten letölthetővé vált a Cisco ASA és az FTD legutóbbi biztonsági hibájához az exploit.
-
A TeamViewer három sebezhetőségről számolt be.
-
A Veeam Backup & Replication négy biztonsági hiba miatt kapott frissítést.
-
A Samba egy sebezhetőség miatt kapott frissítést.
-
Az OpenVPN három biztonsági javítással gyarapodott.
-
A Google Chrome ezúttal 52 sebezhetőségtől vált meg.



Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.
Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat