Egymásra támadtak a WordPress oldalak
Egy botnet immár több mint 20 ezer WordPress alapú weboldalt kebelezett be, és egyre csak terebélyesedik.
A legnépszerűbb, nyílt forráskódú tartalomkezelők elleni kibertámadások nem új keletűek. Számos alkalommal láttunk már olyan esetet, amikor leginkább automatizált módon, különféle sebezhetőségek kihasználásával igyekeztek a támadók weboldalakat hatalmukba keríteni vagy akár megfertőzni különböző nemkívánatos kódokkal. Azonban a WordPress biztonságával foglalkozó Defiant cég által feltárt legutóbbi akció minden korábbinál koordináltabbnak tűnik, és nem is könnyű gátat szabni neki.
A biztonsági kutatók vizsgálatai arra világítottak rá, hogy az új botnet egyelőre arra alkalmas, hogy egyre szélesebb körbe vonjon be maga alá újabb webhelyeket. Ehhez a már megfertőzött oldalakat is segítségül hívja, így a támadók rendelkezésére álló erőforrások tulajdonképpen önmagukat gerjesztik.
A botnet mögött egy többszintű infrastruktúra húzódik meg. A jelenlegi információk szerint legalább három vezérlőszerver tartozik hozzá, amelyekről a fertőzött oldalak információkat, parancsokat szereznek be. A vezérlőszervereket a csalók a Best-Proxies.ru proxy szolgáltatásai mögé rejtik. (Ez az orosz szolgáltatás jelenleg 14 ezer proxy kiszolgálót üzemeltet.) Az infrastruktúra legalsó szintjén pedig a több ezer fertőzött weboldal található.
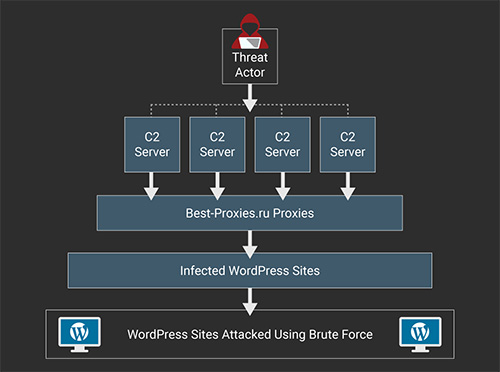
Forrás: Defiant
A kompromittált webhelyekben lévő kódok feladata, hogy a vezérlőszerverekről lekérdezzék az új célpontok listáját, és azok ellen brute force támadásokat kezdeményezzenek. Ennek során a WordPress XML-RPC képességeit használják ki. Vagyis API-kon keresztül előre meghatározott felhasználónév és jelszó párosok próbálgatásával igyekeznek kipuhatolni érvényes hitelesítő adatokat. Ebben a folyamatban a legfontosabb szerep a WordPress-hez tartozó xmlrpc.php fájlra hárul, amely fogadja a kéréseket. Sajnos ez "gyárilag" nem rendelkezik brute force elleni védelemmel, vagyis a támadókódok a végtelenségig próbálkozhatnak.
Prémium előfizetéssel!






-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat