E-mail mellékleteket lop az Emotet trójai
A globálisan terjedő levélszemét egy jelentős részéért felelős Emotet botnet ismét nagyon aktív. Már e-mail csatolmányokat is meglovasít.
Az Emotet kártékony hálózat kiépítését végző - hasonló nevű - trójai program 2014-ben jelent meg először. Akkor elsősorban azzal hívta fel magára a figyelmet, hogy banki adatokat kezdett lopkodni a fertőzött számítógépekről. Aztán a mögötte álló kiberbanda elkezdte továbbfejleszteni a károkozót, amely egyre inkább spamelésre és egyéb kártékony programok terjesztésére vált alkalmassá. Az elmúlt években szerepet kapott egyebek mellett olyan hírhedt kártevők szaporításában, mint amilyen például a Trickbot, a Ryuk és a QakBot. Ezek adatlopásra és zsarolásra kiélezett kártevők.
Az Emotet kapcsán az elmúlt 5-6 hónapban jó hírek érkeztek, ugyanis a botnet jelentősen veszített erejéből. Már-már azt lehetett gondolni, hogy a kiberbűnözők felhagynak a használatával. Azonban az öröm nem tartott sokáig, ugyanis a Cofense biztonsági cég szakértői az elmúlt hetekben ismét jelentős aktivitásnövekedést mutattak ki a botnet kapcsán, amely megint jelentős mértékben "szórja" a levélszemetet világszerte.
A botnet ismételt aktivitása során a szakemberek arra figyeltek fel, hogy az adathalászat terén a kiberbűnözők megpróbáltak újítani. A trükkjük (amely nem teljesen új keletű, mivel már tavaly is voltak hasonló próbálkozások más károkozók esetében) a megtévesztést szolgálja. A fertőzött számítógépekről eddig e-mail üzeneteket és címlistákat loptak, amiket felhasználtak további célpontok ostromlása során. Most pedig már az elektronikus levelek mellékleteit is kiszivárogtatják, hogy ezáltal még autentikusabbnak tűnő küldeményeket tudjanak terjeszteni. A levelek üzenetébe pedig továbbra is elhelyeznek egy linket, amiről különféle számítógépes vírusok töltődhetnek le.
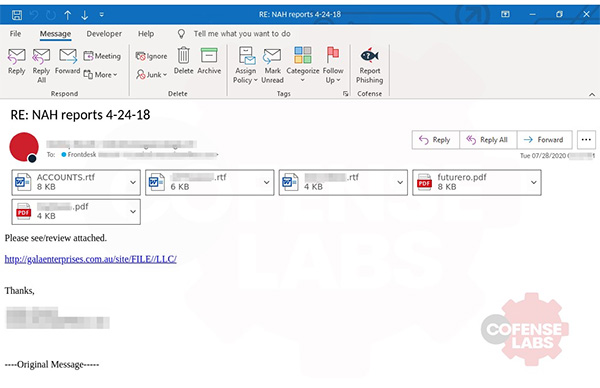
Egy kártékony e-mail
Forrás: Cofense
Az Emotet az elmúlt hetekben először a Trickbot trójait terjesztette, majd átállt a QakBot károkozó szaporítására. A Cofense szerint egyes esetekben pedig már a ProLock zsarolóprogram is felkerült a botnet "menüjére".






-
A FreeBSD-hez nyolc patch vált letölthetővé.
-
Az Apache HTTP Serverhez jelentős biztonsági frissítés érkezett.
-
A TeamViewer fontos biztonsági frissítést adott ki.
-
Jelentős biztonsági frissítést kapott a Joomla!.
-
Az Acronis három biztonsági hibáról számolt be a Cyber Protect kapcsán.
-
A FortiMail egy kritikus veszélyességű hibát tartalmaz.
-
A Google 32 biztonsági rést foltozott be a Chrome webböngészőn.
-
A Mozilla Firefox esetében 62 biztonsági hiba megszüntetésére került sor.
-
Az Apple egy kritikus veszélyességű sebezhetőséget szüntetett meg az iOS, az iPadOS és a macOS operációs rendszereiben.
-
Az Eximhez négy biztonsági frissítés vált elérhetővé.




Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat