Durva utánpótlás követi a kihaló vírusokat
A mobil készülékeket megfertőző vírusok terjedése kapcsán megfigyelhető trendek azt mutatják, hogy a Symbian kompatibilis károkozók kihalnak. Sajnos az utánpótlás már megvan.
A vírusok világában korántsem szokatlan jelenség, hogy a kártékony programok azokat a platformokat, alkalmazásokat, eszközöket állítják célkeresztbe, amelyek nagy népszerűségnek örvendenek. Ugyanakkor az is számos esetben megfigyelhető, hogy a felhasználók által egyre kevésbé használt megoldások kikerülnek a vírusírók látóköréből, és ebből a szempontból elhanyagolttá válnak. Az F-Secure legutóbbi jelentése szerint pontosan ez figyelhető meg napjainkban a Symbian kompatibilis károkozók kapcsán, amelyek száma rohamosan csökken.
A biztonsági cég kimutatása szerint a Symbian alapú mobil készülékeket megfertőző vírusok aránya a tavalyi év során közel 30 százalékról 19 százalékra csökkent. „Ahogy a felhasználók a régi symbianos mobiltelefonjaikat lecserélik más operációs rendszert futtató készülékekre, különösen Android alapúakra, a Symbian kompatibilis kártevők száma úgy csökken, és azok talán már az idén kihalnak” - nyilatkozta Sean Sullivan, az F-Secure biztonsági tanácsadója.
Itt az utánpótlás
Sajnos attól, hogy a vírusok egy csoportja kihalásra van ítélve, még korántsem biztos, hogy a mobilbiztonság javulni fog. Sőt! Ennek leginkább az az oka, hogy az elmúlt időszakban az Android alapú készülékeket megfertőzni képes kártékony programok száma jelentősen megugrott, és 2012 év végére a mobil fenyegetettségeken belüli arányuk elérte a 79 százalékot. A negyedik negyedévben a biztonsági cég 96 Android kompatibilis víruscsaládot azonosított, ami megközelítőleg duplája a megelőző negyedévi adatokhoz képest.

Forrás: F-Secure
Az androidos károkozók egy jelentős hányadának célja, hogy emelt díjas SMS-ek felhasználásával pénzhez juttassa a vírusterjesztőket. Ennek megfelelően a fertőzött okostelefonokról – vagy az arra alkalmas táblagépekről – a felhasználó kontójára költséges üzenetküldésbe kezdenek, majd több esetben arról is gondoskodnak, hogy az árulkodó SMS-eiket töröljék. Így könnyen előfordulhat, hogy a készülék tulajdonosa csak a telefonszámlájának áttekintése során veszi észre, hogy valami nincs rendben. Az F-Secure ugyanakkor arra is felhívta a figyelmet, hogy az SMS-ek kezelésére alkalmas vírusok, trójai programok nem kizárólag ilyen módon járulhatnak hozzá pénzügyi károkhoz. Ennek oka, hogy számos olyan kártevő létezik, amelyek például a bankok által küldött, hitelesítést vagy tranzakciók megerősítését szolgáló szöveges üzenetek kiszivárogtatására alkalmasak.
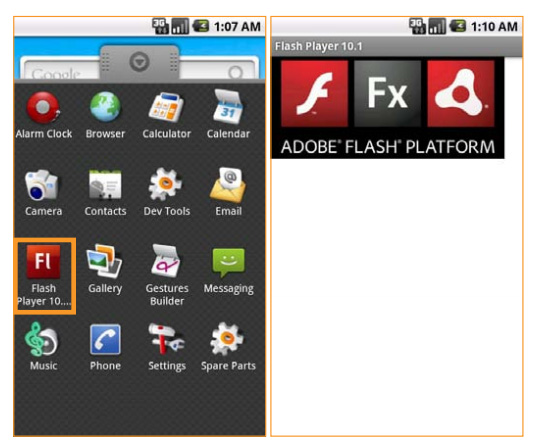
Flash Playernek álcázza magát a Fakeflash trójai - Forrás: F-Secure
Fejlődik a biztonság, de...
Az F-Secure szerint a trójai programok esetében az előbbiekben is említett nemkívánatos tevékenységek bizonyos szempontból visszaszorulhatnak annak köszönhetően, hogy a Google az Android 4.2-es verziójával extra védelmi megoldásokat vetett be. Azonban ez még nem jelenti azt, hogy e platformot sújtó biztonsági problémák csökkennének, sokkal inkább egy átalakulás lesz megfigyelhető. A jelenlegi jóslatok szerint leginkább a kémkedésre alkalmas ártalmas programok szaporodhatnak majd el.
A mobilbiztonsági kockázatokra természetesen nemcsak az androidos készülékek tulajdonosainak kell odafigyelniük, hanem a többi mobil platform felhasználóinak is, hiszen a csalók egyre kifinomultabb technikái nem ismernek határokat.






-
A PyPDF számos sebezhetőségre kapott hibajavítást.
-
A Next.js esetében hat biztonsági javítás vált elérhetővé.
-
Az IBM Db2 három biztonsági hibajavítást kapott.
-
A Mozilla soron kívül hibajavítást adott ki a Firefoxhoz.
-
A Zyxel a GS1900 szériájú switch-ekben egy nulladik napi biztonsági hibát szüntetett meg.
-
A IBM két biztonsági hibáról számolt be a Security SOAR kapcsán.
-
A Barracuda két súlyos sérülékenységről számolt be.
-
Az ImageMagick tíz biztonsági hiba miatt kapott frissítést.
-
A WordPress több mint egy tucat biztonsági javítást kapott.
-
Az Adobe Creative Cloud Desktop egy fontos frissítést kapott.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat