Dollármilliók forognak az internetes feketepiacon
Elképesztő mennyiségben találnak gazdára az internetes feketepiacon a bank- és hitelkártya adatok, miközben a csalók dollár százmilliókat keresnek.
Az adatlopások egy nagyon jelentős hányada kifejezetten a bank- és hitelkártyákra koncentrálódik. Világszerte adatok millió kerülnek illetéktelen kezekbe, és sok esetben rögtön portékává válnak az internetes feketepiacon, ahol meglehetősen jól szervezett keretek között folyik az értékes adatokkal való kereskedés. A FireEye biztonsági cég kutatói ezt a piacot vették alaposabban szemügyre annak érdekében, hogy az egyik kiberbanda ténykedését felgöngyölíthessék, és kideríthessék, hogy milyen kiterjedt károkozásokban is vett részt a FIN6 néven emlegetett csapat.
A FIN6 létezésére először 2015-ben derült fény, amikor a FireEye intenzíven figyelni kezdte a csoport működését egyebek mellett az azóta felvásárolt iSIGHT Partners szakembereinek közreműködésével. A FIN6 egyik ismertetőjelének számít, hogy elsősorban POS-terminálok megfertőzésével próbál értékes adatokhoz jutni. Az elmúlt időszakban több különböző kártékony programot is használt e célra. Így például a Grabnew (más néven Neverquest, Snifulam vagy Vawtrak) trójai is szerepet játszott a károkozásai során. A Grabnew terjesztésének célja az volt, hogy a fertőzött rendszerekre további károkozókat lehessen feljuttatni. 2015-ben a Proofpoint szakértői olyan POS terminálokra akadtak, amelyeken a Grabnew mellett az AbaddonPOS malware is megtalálható volt.
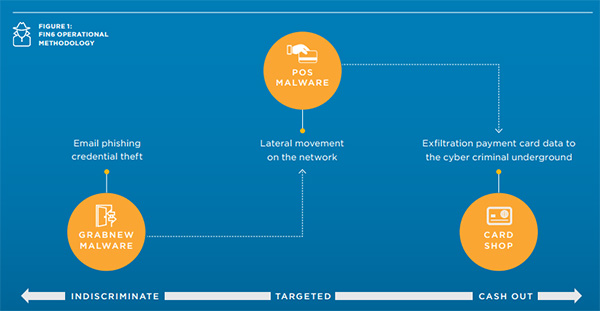
Forrás: FireEye
Amikor egy POS-kompatibilis kártékony program felkerül egy terminálra, akkor azon többek között a folyamatokhoz tartozó memóriaterületek folyamatos monitorozásával szűri ki a kártyaadatokat (kártyaszámokat, Track 1 és Track 2 információkat stb.). Ezeket a károkozó - akár több szerveren keresztül - szivárogtatja ki az adattolvajoknak. Az adatküldés ez esetben történhet HTTP/HTTPS és FTP alapokon is, de előfordul, hogy felhős fájlmegosztó szolgáltatások is szerepet kapnak.
Milliós bevételek
Prémium előfizetéssel!






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat