Burjánzanak a telefonos csalások
Miközben sok szó esik az internetes károkozásokról, aközben a hagyományos, telefonos csalások száma is rendületlenül emelkedik.
A Pindrop Security egy érdekes felmérést készített az elmúlt két év vonatkozásában a telefonos csalásokkal kapcsolatos trendek feltérképezése érdekében. A kutatás során kiderült, hogy 2013-hoz képest 30 százalékkal nőtt a károkozások száma, amihez nem kis mértékben a költséghatékonynak számító VoIP technológiák is hozzájárultak.
A felmérés szerint a legtöbb csalás a bank- és hitelkártya kibocsátó cégek nevében történik. Átlagosan minden 900 hívásból egy ilyen jellegű csalással hozható összefüggésbe. Ezzel szemben a bankokkal kapcsolatos telefonos visszaélések már valamivel ritkábban fordulnak elő, hiszen minden 3000 hívásból egy szolgál banki csalásokat. Ennek ellenére a pénzintézeteknek évente 7-15 millió dolláros kárt okoznak a telefonos módszereket felvonultató bűnözők.
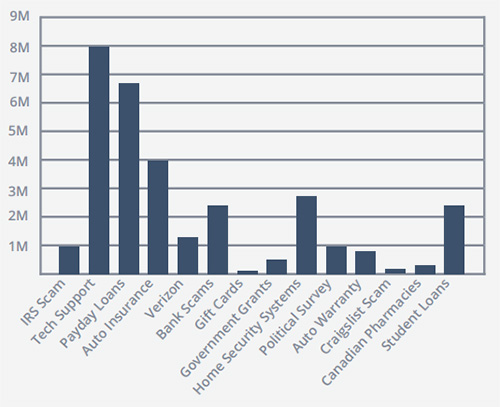
A telefonos csalások a kiskereskedelem területén is tetten érhetők. Elsősorban olyan termékek kapcsán merülnek fel, amelyeket viszonylag könnyű értékesíteni, és széles körű érdeklődésre tartanak számot.
Forrás: Pindrop Security
Csak az Egyesült Államokban havonta 86,2 millió ártalmas telefonhívás történik. A csalók leggyakrabban technikai terméktámogatás nevében hívogatják a potenciális áldozataikat. Nyilvánvalóan az e fajta csalások nem kizárólag az Egyesült Államokra jellemzőek, hiszen világszintű problémáról beszélünk. Ugyanakkor az elmondható, hogy a legnagyobb számban az angolul beszélő felhasználókat célozzák.
Forrás: Pindrop Security
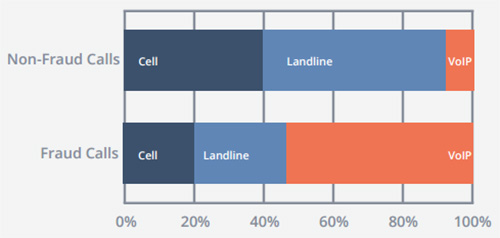
A csalók dolgát a VoIP terjedése is segíti. Nagyon gyakran ingyenes szolgáltatások vagy lopott fiókok révén hajtják végre az akcióikat. Az esetek 53 százalékában már a VoIP adta lehetőségekkel élnek, miközben a lehető legjobban próbálják álcázni a kilétüket és a telefonszámukat.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat