Böngészőkiegészítővel a hamis Twitter fiókok ellen
Egy új böngészőkiegészítő segítségével az eddigieknél könnyebben szűrhetők ki azok a hamis Twitter fiókok, amelyeket csalók hoznak létre.
A Twitter esetében sem számít könnyű feladatnak a hamis, csalók által létrehozott profilok detektálása. Ezeket a fiókokat gyakorta automatizáltan hozzák létre a kiberbűnözők annak érdekében, hogy a különféle káros tartalmaikat minél szélesebb körben publikálhassák.
A NortonLifeLock Research Group (korábbi nevén Symantec Research Labs) kutatói egy érdekes kezdeményezést indítottak, és azt a célt tűzték ki, hogy egy böngészőbővítmény segítségével megjelölhető legyen a Twitter profilok megbízhatósága. Vagyis egy mérőszámot dolgoztak ki, amely azt mutatja, hogy az adott fiók mögött személy(ek) vagy éppen robotok húzódnak-e meg.
A technológia nagymértékben építkezik különféle gépi tanulási eljárásokra. Egy-egy fiók esetében több mint 20 jellemzőt mérlegelnek az algoritmusok. Az eredményt pedig az egyes profiloknál, illetve bejegyzéseknél jelenítik meg színekkel és százalékos értékekkel karöltve.
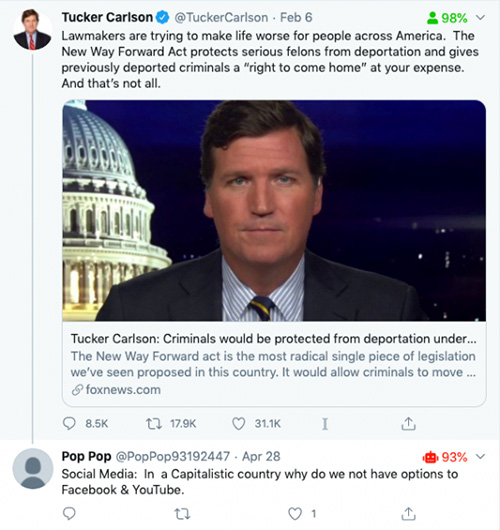
Forrás: NortonLifeLock
A BotSight nevű eszköz jelenleg béta verzióban működik Chrome, Brave és Firefox webböngészők alatt. A fejlesztők jelezték, hogy már dolgoznak az Edge kompatibilis kiadáson is, sőt várhatóan egy mobilos verzió is elérhetővé fog válni a jövőben. A tesztverziót azonban egyelőre csak az amerikai, brit, ausztrál és új-zélandi felhasználók próbálhatják ki.






-
Az IBM QRadar SIEM kapcsán két kritikus sérülékenységre derült fény.
-
A IBM Informix Dynamic Server kilenc biztonsági hibától vált meg.
-
A Microsoft soron kívüli frissítés adott ki a.NET keretrendszerhez.
-
Számos széles körben használt alkalmazást érint a Brotli sebezhetősége.
-
Az X.Org Server jelentősebb biztonsági frissítést kapott.
-
Nyolc biztonsági javítás érkezett az Apache Tomcathez.
-
A PHP fejlesztői kockázatcsökkentő javaslatot tettek egy PHP-s biztopnsági hiba kapcsán.
-
Az ASUS két biztonsági hibát javított a routerei kapcsán.
-
A Plex Media Server négy biztonsági hibajavítással gyarapodott.
-
Az ISC BIND négy biztonsági hibajavítással bővült.




Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat