Biztonságosabbá tette a Google a naptárat
Egy régóta várt funkciót valósított meg a Google, amelynek révén a naptárakat lehet megvédeni a spammerektől.
Már hosszabb ideje problémát jelentett sok Google Workspace felhasználó számára, hogy nem volt lehetőség hatékonyan fellépni a naptárakba kéretlenül bekerülő bejegyzések ellen. Ezt pedig nem kizárólag a spammerek fordították a saját javukra, hanem az utóbbi időben az adathalászok is, akik gyakorta kártékony weboldalakra mutató linkeket is beillesztettek a meghívóikba. A Google már 2019-ben jelezte, hogy fel fog lépni e károkozások ellen, de sajnos elég lassan haladtak az ezirányú fejlesztések. Mostanra viszont elkészült egy olyan egyszerű funkció, amivel megzabolázhatóvá válhatnak a kéretlen bejegyzések.
A Google Workspace adminisztrátoroknak - az új funkció élesítését követően - lehetőségük lesz arra, hogy a naptárbejegyzések automatikus felvételét szabályokhoz kössék. Mindez a gyakorlatban azt jelenti, hogy az e-mailekben érkező meghívókból csak akkor képződik automatikus naptárbejegyzés, ha ismert a feladó. Ellenkező esetben a felhasználónak manuálisan kell jóváhagynia az esemény felvételét a naptárjába.
A Google az új biztonsági funkció esetében akkor tekint valakit "megbízhatónak" a bejegyzések automatikus felvételéhez, ha:
- a meghívó személy (e-mail cím) azonos céges domainből származik
- vagy a felhasználó címlistájában szerepel a meghívó személy e-mail címe
- vagy a felhasználó korábban már kommunikált a meghívó féllel.
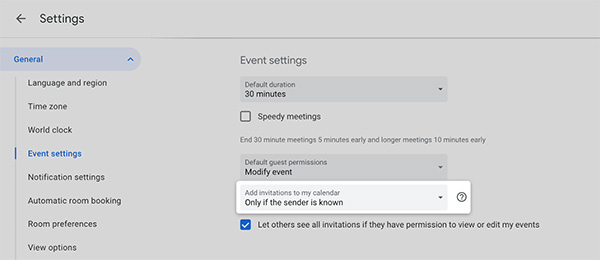
Forrás: Google
Az új funkciót az adminisztrátorok domain szinten is beállíthatják, illetve érvényre juttathatják.






-
Egy magas veszélyességű sebezhetőség található a Vimben.
-
A Laravel Framework három biztonsági hibát tartalmaz.
-
A Next.js kapcsán három frissítés vált elérhetővé.
-
A Trend Micro egyes végpontokra szánt védelmi szoftverei kapcsán egy biztonsági hiba látott napvilágot.
-
Biztonsági javításokat adott ki a Palo Alto a PAN-OS-hez.
-
A Drupal fontos biztonsági frissítést kapott.
-
A Moodle-hoz egy biztonsági frissítés vált letölthetővé.
-
Fontos biztonsági frissítés vált elérhetővé a Reacthoz.
-
Kritikus veszélyességű hibát tartalmaz a Cisco Secure Email Gateway.
-
Az Adobe elérhetővé tette a Photoshop frissítését, amivel több mint egy tucat biztonsági rést foltozott be.




Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat