Betekintés egy alvilági webáruházba
Az internet sötét oldalán is működnek webáruházak, amelyek egyebek mellett lopott felhasználói adatokkal vannak tele.
A Kaspersky Lab nyilvánosságra hozta a Genesis bolt kapcsán folytatott vizsgálatának eredményeit. Az e-shop több mint 60.000 lopott digitális identitást forgalmaz, melyekkel könnyebbé válik a csalók számára egyebek mellett a hitelkártyákkal történő visszaélések végrehajtása is.
Minden alkalommal, amikor online tranzakciók során megadjuk pénzügyi és személyes adatainkat, fejlett, gépi tanulásra épülő, csalásfelderítő megoldások is ellenőrzik a felhasználói tevékenységeket. Összehasonlításokat végeznek számos tényező alapján, és gyanús műveleteket igyekeznek kiszűrni. Figyelik egyebek mellett a felhasználó által használt operációs rendszer, webböngésző, készülék legfontosabb paramétereit, a földrajzi koordinátákat, az időzónát stb. Ha pedig valaki szokatlan helyről vagy eszközzel próbál tranzakciókat végrehajtani, akkor akár további megerősítést, hitelesítést kérhetnek a felhasználótól.
Ezeket az egyre fejlettebb védelmi technológiákat nyilván nem kedvelik a kiberbűnözők, akik mind nagyobb hangsúlyt helyeznek a megszemélyesítéses támadásokra. Ezekhez azonban adatokra van szükségük a célkeresztbe állított felhasználóról. Így manapság már nemcsak felhasználónevekre és jelszavakra éhesek, hanem komplett digitális identitásokra is. Ezekre pedig egyebek mellett a Kaspersky által még februárban lefület Genesis e-shopban is szert tudtak tenni.
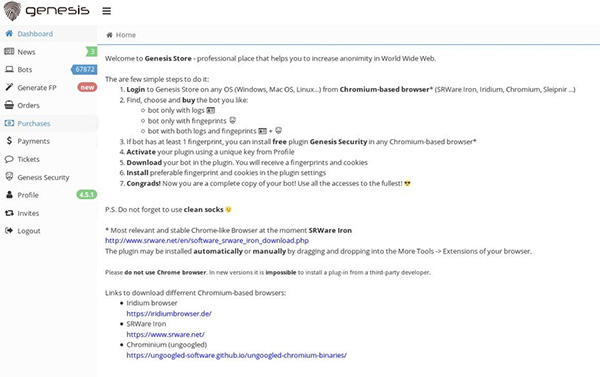
Forrás: SECURELIST
A biztonsági cég kutatása felfedte a Genesis nevű darknet piacot - egy online boltot, amely lopott digitális lenyomatokat és felhasználói fiókokhoz tartozó hitelesítő adatokat árul 5-200 dollár közötti áron. Ügyfelei online boltokhoz, illetve fizetési szolgáltatásokhoz tartozó bejelentkezési adatokat és jelszavakat tehetnek a kosarukba. Emellett számos, botnetekkel kapcsolatos szolgáltatás is elérhető a csalók számára.
"A bankkártyákhoz köthető csalások növekvő tendenciáját figyelhetjük meg világszerte. És bár az iparág erőteljesen fektet be csalás elleni intézkedésekbe, a digitális hasonmásokat továbbra is nehéz elkapni. A rosszindulatú tevékenységek terjedésének megakadályozására alternatív megoldást jelenthet a csalók infrastruktúrájának ellehetetlenítése. Ezért sürgetjük a bűnüldöző szerveket világszerte, hogy fordítsanak kiemelt figyelmet erre a kérdésre, és csatlakozzanak a küzdelemhez" - mondta Sergey Lozhkin, a Kaspersky Lab biztonsági kutatója.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat