Bedurvult a Thanos zsarolóprogram
A Thanos zsarolóprogram egyre komolyabb fenyegetést jelent a számítógépekre, sőt akár teljes hálózatokra. A károkozó sokat fejlődött az elmúlt hónapokban.
A Thanos zsarolóvírus először 2019 októberében tűnt fel, de akkor még nem terjedt széles körben, inkább csak a szárnyait próbálgatta. A kiberbűnözők tesztjei azonban hamar éles támadásokká alakultak át, és idén januárban már komolyabb károkozások vették kezdetüket a Thanos közreműködésével. A kártékony program azóta szolgáltatás alapon is elérhetővé vált a netes alvilág berkein belül, ami a terjedéséhez sajnos jelentős mértékben hozzájárul. Ráadásul az eddigi vizsgálatok szerint a kártevő napjainkban már az egyik legfejlettebb zsarolóprogramnak számít, így a védekezés sem egyszerű ellene.
A Recorded Future vállalat biztonsági kutatói által elemzett Thanos legújabb variánsa alapvetően két feladat elvégzésére alkalmas. Egyrészt fájlokat titkosít, majd megzsarolja az áldozatokat. Másrészt a titkosítás elvégzése előtt fájlok kiszivárogtatására is képes. Ezáltal nem kizárólag bizalmas információkhoz juttatja a terjesztőit, hanem egy újabb alapot teremt további zsarolások számára. Ugyanis, ha az áldozat nem fizet a dekódoláshoz szükséges kulcsokért, akkor a támadók kezében még mindig ott vannak a lopott adatok, amikkel követelőzhetnek.
A Thanos több olyan módszert is alkalmaz, amelyek révén megpróbálja megkerülni a védelmi vonalakat. Az egyik ilyen a nem túl régen napvilágra került RIPlace technika, amely a fájlok átnevezésére figyelő biztonsági eljárásokat képes átejteni. A RIPlace ellen a biztonsági cégek már elkezdtek óvintézkedéseket tenni, így már csak ezért is fontos a védelmi megoldások naprakészen tartása.
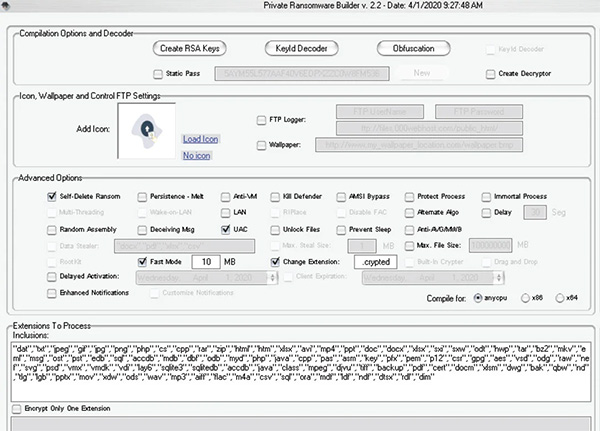
Forrás: Recorded Future
A Raas (Ransomware-as-a-Service) szolgáltatásként elérhető Thanos egy olyan felülettel rendelkezik, amelyen a szolgáltatást igénybe vevő támadók testre szabhatják a kártevő működését, és kiválaszthatják, hogy mely fájltípusokat akarják kompromittálni, illetve kiszivárogtatni. A károkozó alapesetben minden értékes felhasználói dokumentumot, multimédiás állományt, adatbázist stb. titkosít. Emellett a .docx, az .xlsx, a .pdf, valamint a .csv kiterjesztésű állományokat szivárogtatja ki. A fájlok eltulajdonítása során FTP-t használ.
Prémium előfizetéssel!






-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat