Az Ön routere is veszélyben lehet
Biztonsági kutatók egy olyan routereket érintő kockázati tényezőre hívták fel a figyelmet, amely több millió - elsősorban otthoni és irodai - hálózatot veszélyeztet.
A routerek mindig is kedvelt célpontjai voltak a kiberbűnözőknek. Különösen azokat az eszközöket keresik és támadják, amelyek menedzselhetősége az internet felől is adott, illetve amelyekhez az alapértelmezett, gyári jelszavakkal hozzá lehet férni. Esetünkben most leginkább a kívülről történő elérésen van a hangsúly, ugyanis az Akamai kutatói egy olyan módszerre világítottak rá, amely az eddig védettnek hitt hálózati eszközöket is védtelenné teheti. És ezt már a támadók is tudják egy ideje.
Az Akamai az úgynevezett UPnProxy sebezhetőséget vette górcső alá. Ez a rendellenesség (az exploitot is hasonló névvel illetik) több szempontból is problémákhoz vezethet. A lényege, hogy egyes routerek nem megfelelő konfigurációját használja ki. Pontosabban azt, hogy az internet felől történő, UPnP-alapú hozzáférést a gyártók nem minden esetben védték le kellő körültekintéssel. Ennek következtében a támadók a sebezhető routereken nekik tetsző NAT-szabályokat hozhatnak létre, aminek következtében akár a hálózati eszközök menedzsment felületét is elérhetik. Mindezt anélkül, hogy a felhasználónak bármit külön engedélyeznie kellene, vagy bármit is észrevenne a támadásból.
Az UPnProxy alapvetően három módon segítheti a támadókat. Egyrészt hozzáférhetnek a belső hálózathoz (bizonyos portokon keresztül), másrészt a NAT-szabályok manipulálásával proxyként használhatják a kompromittált routereket, és átirányításokat végezhetnek. Harmadrészt pedig ezekkel az átirányításokkal jelentősen megnehezíthetik a nemkívánatos tevékenységeik felderítését. Ez utóbbira is akad már példa egyebek mellett spammerek körében, akik több tíz vagy akár több száz routeren átküldve végzik a kéretlen levelek célba juttatását. Nyilván ez a fajta átirányítgatás egyéb támadások esetében is megnehezítheti a támadók kilétének leleplezését. Az Akamai szerint az UPnProxy a botnetek üzemetetőit is segítheti.
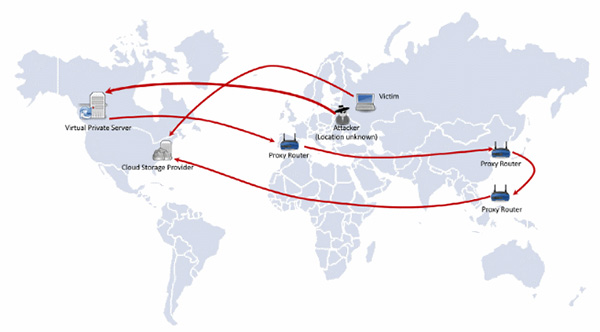
Forrás: Akamai
Időközben a Symantec is megerősítette, hogy az UPnProxy-t már aktívan használja a kiberbűnözés a támadások forrásainak leplezésére.
Prémium előfizetéssel!






-
Az Oracle 19 biztonsági rést foltozott be a VirtualBoxon.
-
Több mint 70 biztonsági rést foltoztak be a Mozilla fejlesztői a Firefox böngészőn.
-
A Google Chrome ezúttal 42 biztonsági hibától vált meg.
-
Az NGINX kapcsán egy biztonsági rést kell befoltozni.
-
Magas veszélyességi besorolással látta el az Acronis a legutóbb feltárt sebezhetőséget.
-
Az Apple a macOS 27 kiadásával rengeteg sebezhetőséget szüntetett meg.
-
Az Apple a iOS 27 és iPadOS 27 sok sebezhetőséget szüntet meg
-
Az Apple megközelítőleg 100 biztonsági rést foltozott be a watchOS-en.
-
Az Oracle 11 biztonsági rést foltozott be a Database Serveren.
-
A PyPDF-hez több biztonsági javítás vált elérhetővé.




Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat