Az elmúlt év legdurvább adatlopásai
2014 adatlopással járó támadásai sok tanulsággal szolgáltak. Lássuk, hogy mit tanulhattunk a sok millió felhasználót sújtó incidensekből.
A kiberbűnözők intenzív évet zártak, ami egyben azt is jelenti, hogy védelmi fronton munkás év áll mögöttünk. Sajnos a támadóknak sokszor sikerült kijátszaniuk a biztonsági rendszereket, intézkedéseket. Ami még bosszantóbb, hogy gyakran szemtelenül egyszerű módszerekkel verekedték át magukat a védelmi arzenálokon, és nem egy esetben hosszú ideig tudtak észrevétlenek maradni a célkeresztbe állított rendszerekben. Most áttekintjük, hogy melyek voltak azok az incidensek, amelyek a legnagyobb adatvesztésekkel jártak.
1. eBay
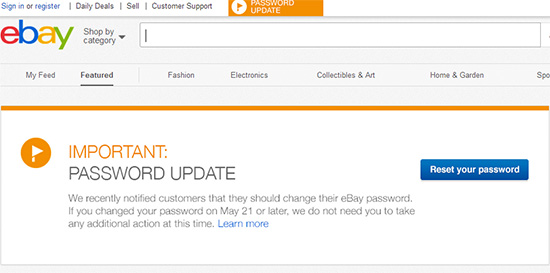
Az eBay rendszerét február végén, illetve március elején komoly támadás érte, amelynek során az elkövetők néhány alkalmazott lopott bejelentkezési adatával éltek vissza. Hozzáférést szereztek a felhasználói adatbázishoz, amelyből neveket, e-mail címeket, lakcímeket, telefonszámokat, születési dátumokat, titkosított jelszavakat kaparintottak meg. Az eBay májusban mind a 145 millió felhasználóját arra kérte, hogy mihamarabb változtassák meg a jelszavukat.
2. JPMorgan Chase
A JPMorgan Chase októberben ismerte el hivatalosan, hogy egy kibertámadás következtében bizalmas adatok kerültek ki a rendszeréből. 76 millió háztartás és 7 millió kisvállalkozás adatai szivárogtak ki. Az adattolvajok nevekhez, címekhez, telefonszámokhoz és e-mail címekhez juthattak hozzá. Emellett vélhetőleg a pénzintézet egyes belső adatbázisaihoz, illetve dokumentumaihoz is hozzáférést szereztek. A támadók egy olyan szerveren keresztül jutottak be a szervezet informatikai infrastruktúrájába, amelynek esetében a JPMorgan nem tartotta fontosnak a kétfaktoros hitelesítés alkalmazását. Az elkövetők a kiskapun keresztül végül 90 szerverhez fértek hozzá.
3. Home Depot
Az áruházláncnál tavaly nyáron bekövetkezett incidens kísértetiesen hasonlított a Targetet sújtó, 2013-as támadáshoz. Ezúttal 56 millió bank-, illetve hitelkártyaszám került illetéktelen kezekbe, és 53 millió e-mail címnek is nyoma veszett. Az eddigi vizsgálatok szerint a támadók egy külső partnertől loptak el hitelesítő adatokat, amikkel aztán hozzáfértek a Home Depot rendszeréhez. Többek között egy Windows-os sérülékenység kihasználásával megemelték a jogosultsági szintjüket, és egy egyedi kártékony programot kezdtek terjeszteni az amerikai és a kanadai üzleteket átszövő hálózatban.
4. Community Health Systems
A több mint 30 ezer kórházi ágy fenntartásáért felelős amerikai Community Health Systems tavaly 4,5 millió beteg adatát vesztette el. A rendszerei ellen indított egyik támadás során társadalombiztosítási számok, nevek, címek stb. kerültek az adattolvajok kezébe. Ennél a támadásnál az elkövetők az OpenSSL nagy port kavart Heartbleed sérülékenységét is kihasználták, amelyhez a hibajavítások már a támadás előtt megjelentek, de azok valamiért nem kerültek fel az érintett rendszerre. Vagyis a patch menedzsment hiányossága miatt kellett elkönyvelni a károkat.
5. Staples
Az irodai termékek forgalmazásával foglalkozó Staples amerikai rendszere is térdre kényszerült egy októberi incidens során. A támadóknak 115 üzletben sikerült POS terminálokat megfertőzniük, és 1,16 millió bank-, illetve hitelkártyaszámot zsákmányoltak.
Tanulságok
A fenti incidensekből sokat lehet tanulni. Egyrészt a felhasználói azonosításokat illetően, hiszen több támadás is kivédhető lett volna megfelelően kivitelezett, többfaktoros hitelesítéssel. Ez éppúgy lényeges lett volna mind az alkalmazottak, mind a vásárolók, felhasználók körében. Emellett a biztonsági frissítések elmaradása is sok problémát okozott.
"A legtöbb nagy adatbiztonsági incidenst külső támadók követték el, akik képesek voltak hozzáférést szerezni a vállalatok hálózataihoz, leggyakrabban lopott bejelentkezési adatok felhasználásával. Majd huzamosabb ideig tudták fenntartani a jelenlétüket a rendszerekben, miközben nagymennyiségű adatot szivárogtattak ki azokból" - nyilatkozta Eric Chiu, a Hytrust elnöke. "A cégeknek szakítaniuk kell az idejét múlt paradigmákkal, mint például a határvédelemre épülő biztonsággal, és azt kell feltételezniük, hogy a támadók már bent vannak a hálózataikban. Ez ugyanis drámaian megváltoztatja azt a szemléletet, aminek mentén fel kell építeni a védelmi architektúrát" - tette hozzá a szakember.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat