Alattomos károkozó kémleli a bankkártyákat
A MalumPOS névre keresztelt kártékony program világszerte veszélyezteti a bank- és hitelkártyák elfogadására alkalmas rendszereket, és azokon keresztül a felhasználók értékes adatait.
Manapság már nem telik el úgy hét, hogy ne derülne fény legalább egy olyan kártékony programra, amely kifejezetten a bank- és hitelkártya adatokra utazik az elfogadóhelyeken kiépített rendszereken keresztül. A POS terminálok megfertőzésére alkalmas károkozók egyre népesebb tábora mind sürgetőbbé teszi a védelmi intézkedések foganatosítását különösen a kereskedőknél.
A legújabb POS-kártevőt a Trend Micro kutatói fedezték fel, és rögtön mélyreható vizsgálatoknak vetették alá a kódot. Ennek során kiderült, hogy a MalumPOS nevű szerzemény jelenlegi variánsa kifejezetten a Micros rendszereket állítja célkeresztbe. A POS technológiákkal foglalkozó, illetve vállalati információs rendszereket kialakító Micros vállalatot tavaly vásárolta fel az Oracle 5,3 milliárd dollárért. Az Oracle adatai szerint napjainkban Micros eszközök több mint 330 ezer helyen működnek a világ 180 országában. Ennek fényében pedig már nem is meglepő, hogy a kiberbűnözők miért éppen ezt a platformot szemelték ki maguknak.
Nincs új a nap alatt
A MalumPOS trójai az alapvető képességeit, funkcionalitását tekintve nagyon hasonlít a korábbról ismert POS károkozókhoz. Így a memória átfésülésével próbál bank- és hitelkártyákhoz tartozó Track 1 és Track 2 adatokat kifürkészni, amelyeket lement egy fájlba, és teret enged az adatszivárogtatásnak. A számára értékes adatok memóriából való kigyűjtéséhez reguláris kifejezéseket használ, és több mint 100 különféle folyamathoz tartozó memóriaterületet kémlel.
Forrás: Trend Micro
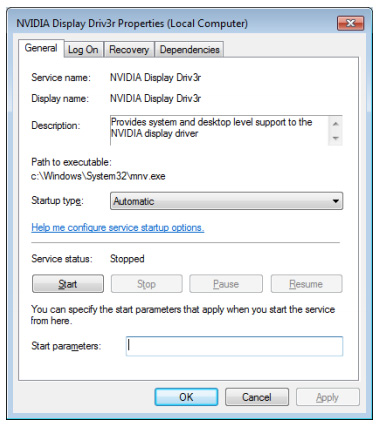
A trójai fontos jellemzője, hogy meglehetősen jól álcázza magát a fertőzött rendszereken. A feltűnés kerülése érdekében vagy egy "NVIDIA Display Driver" vagy egy "NVIDIA Display Driv3r" nevű szolgáltatást hoz létre, miközben az adatokat egy nvsvc.dll állományba menti le titkosított módon. A fertőzés során keletkező állományainak létrehozási és utolsó módosítási dátumát pedig visszaállítja, akár 1992-re, hogy megnehezítse az újonnan létrejövő, nemkívánatos fájlok keresését. A károkozó Visa, American Express, Discover, MasterCard és Diners Club kártyákat is képes kiszolgáltatottá tenni az adattolvajokkal szemben, akik bizonyos esetekben klónozhatják a kártyákat, online szolgáltatásokhoz használhatják fel az adatokat, vagy akár értékesíthetik is azokat az internetes feketepiacon.
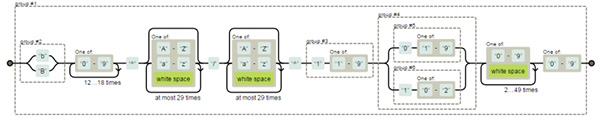
A Track 1 adatok felismeréséhez használt technika - Forrás: Trend Micro
A Trend Micro kutatói hangsúlyozták, hogy a Delphiben íródott MalumPOS felépítése lehetőséget ad arra, hogy a jövőben a vírusírók tetszésük szerint alakítsák a kártevőjüket. Így az új modulokkal, illetve képességekkel bővülhet, de akár az is elképzelhető, hogy egy újabb variánsa már nemcsak a Micros rendszerek ellen száll majd harcba.
Az eddigi elemzések alapján úgy tűnik, hogy a MalumPoS elsősorban az Egyesült Államokban terjed, de valójában semmiféle technikai akadály nem áll előtte, hogy egyéb országokba, régiókba is átterjedjen. Ezért a megfelelő vírusvédelemre, illetve a POS terminálok kellő szintű izolációjára is célszerű kellő hangsúlyt helyezni.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat