Adathalászok hajtanak a netes játékosok adataira
Az Electronic Arts is folyamatosan küzd az adathalászokkal, akik legutóbb már a cég saját szervereit is felhasználták a károkozásaikhoz. Érdemes nagyon körültekintőnek lenni.
Az adathalászok megszokott módszere, hogy jól ismert vállalatok, intézmények nevét használják fel arra, hogy bizalmat ébresszenek a felhasználókban, majd végül hamis weboldalakon keresztül rávegyék őket, hogy adják meg a személyes, pénzügyi adataikat. Ekkor például banki oldalakról készítenek másolatot, és azokra szintén megtévesztően összeállított webcímeken keresztül próbálják rávezetni az internetezőket. A legutóbbi adathalászat során azonban ezek a webcímek igencsak hitelesre sikerültek.
A Netcraft biztonsági cég kutatói arra lettek figyelmesek, hogy az Electronic Arts domainje alatt egy meglehetősen furcsa viselkedésű weblap is működik. Ez első ránézésre úgy festett, mintha Apple ID-val történő bejelentkezésre adna lehetőséget. Amikor a felhasználó ezen beírta az adatait, akkor egy következő űrlap jelent meg, amin a teljes nevét, a születési idejét és a hitelkártyájának számát, lejárati idejét, valamint ellenőrző kódját is kérték tőle. Ha ezeket is megadta, akkor egy átirányítás történt az Apple hivatalos oldalára, így csak az tűnhetett fel a felhasználónak, hogy ott ismét be kell jelentkeznie.
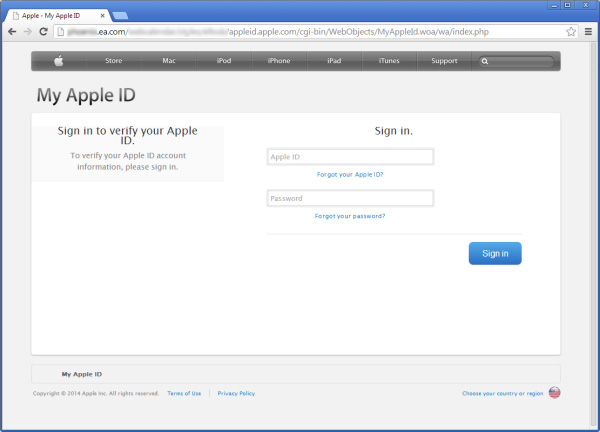
Forrás: Netcraft
A valóságban az történt, hogy az EA szerverét a csalók feltörték, és azon elhelyezték a saját, hamis weblapjukat. Ezen a gyanútlan látogatók megadták az adataikat, amik rögtőn az adattolvajok kezébe kerültek. Mivel mindez az EA hivatalos domainje alatt történt, ezért a csalóknak viszonylag könnyen sikerült a látogatók bizalmába férkőzniük.
A Netcraft a felfedezését azonnal jelezte az EA szakembereinek, akik rögtön megtették a szükséges intézkedéseket, és eltávolították a nemkívánatos weblapot. A vizsgálatok jelenleg is folynak, így a kutatók inkább még csak találgatják, hogy miként sikerült az adathalászoknak beférkőzniük az EA egyik szerverére. A legvalószínűbb magyarázat: a kompromittált kiszolgálón helyet kapott egy WebCalendar nevű PHP-s alkalmazás (még 2008-ban kiadott, 1.2.0-ás verziója), amely ugródeszkaként szolgálhatott ahhoz, hogy a támadók tetszőleges PHP-kódokat helyezzenek el a szerveren. „Az incidens során a hackerek PHP scripteket telepítettek, majd futtattak az EA szerverén” - mondta Paul Mutton biztonsági szakértő.
További problémák
A Netcraft arra is felhívta a figyelmet, hogy az EA ügyfeleit adathalászok egy másik csoportja is célkeresztbe állította, ugyanis a múlt héten egy további phishing támadás is indult kifejezetten az Origin platform felhasználóinak adatai (felhasználónevek, jelszavak és e-mail címek) ellen. Ez esetben is egy megtévesztő weboldal játszott szerepet a károkozásokban, azonban az már nem az EA szerverein kapott helyet. Ilyen módon egy „szokványos” adathalász támadásról beszélhetünk.
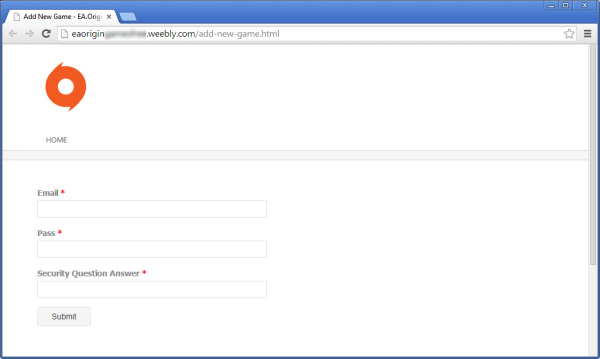
Forrás: Netcraft
Csak óvatosan!
A hasonló jellegű támadások ellen a naprakészen tartott biztonsági alkalmazások mellett leginkább megfontolt internetezéssel lehet védekezni. Mindig alaposan meg kell győződni arról, hogy biztonságos helyen adjuk-e meg a személyes, bizalmas információinkat. Érdemes feltenni azt a kérdést, hogy az adott cég, szolgáltató miért is kéri az adatainkat. A fenti esetben a helyes kérdés az lehetett volna, hogy az EA vajon miért másolja le az Apple weboldalát, és azon miért kéri az Apple ID-t.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.
 |
F-Secure Total 1 év 5 eszköz |
| 21990 Ft | |
 |
G Data AntiVirus 1 év 10 eszköz Új licenc |
| 33000 Ft | |
|
F-Secure Total 1 év 7 eszköz |
| 25990 Ft | |

az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat