A Windows víruskeresőjének álcázza magát a QBot trójai
A QBot trójai újabb megtévesztő módszerrel próbálja rávenni a felhasználókat, hogy kártékony Excel fájlokat nyissanak meg.
A QBot kártékony program továbbra is meglehetősen nagy intenzitással terjed. Noha a vírusterjesztők folyamatosan csiszolgatják a trükkjeiket, azért alapvetően mindig ugyanazon technikákkal hajtják vége a támadásaikat. Az utóbbi időben egyértelműen az e-mailes vírusterjesztés került náluk előtérbe, aminek során kártékony dokumentumokat, fájlokat tartalmazó elektronikus leveleket küldözgetnek nagyobb mennyiségben. Ezek az e-mailek sokszor hamis számlákat, fizetési értesítőket, banki információkat tartalmaznak. Legalábbis látszólag. A valóságban ugyanis csak azt a célt szolgálják, hogy a dokumentumok megnyitása után az érintett számítógépre felkerüljenek különféle ártalmas állományok.
A legutóbbi spamkampány során is ilyen módszerekre lettek figyelmesek a biztonsági kutatók. A Qbot új trükkje nem is az e-mailekben jelenik meg, hanem az azok mellékletében található Excel fájlokban. Ezek ugyanis első ránézésre úgy tűnek, mintha a Windows Defender kérné azt, hogy engedélyezze a felhasználó az Excel-állomány szerkesztését, valamint a makrók futtatását. A csalók üzenete szerint a vállalati tűzfal titkosította a fájlt, ezért az engedélyek megadását követően a Windows Defender fogja dekódolni az Excel táblázatot. Nyilván ebből semmi sem igaz, de a gyanútlan és kíváncsi felhasználók megtévesztésére alapot adhat.
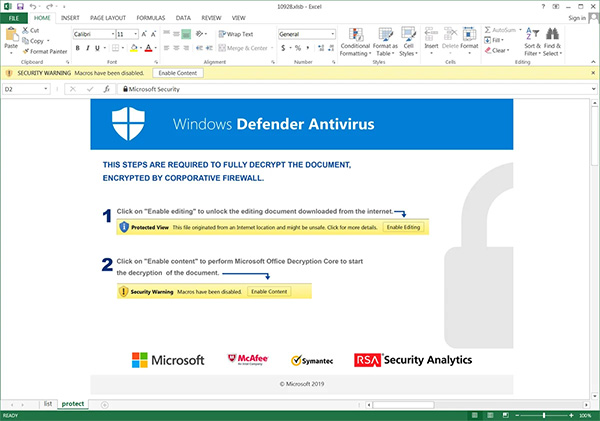
Miután a felhasználó engedélyezi a makrók futtatását, akkor első lépésként az Emotet trójai kerül fel a számítógépre, ezzel pedig a PC az Emotet botnethez kapcsolódik. Ezt követően további ártalmas programok letöltése veszi kezdetét. Ekkor jelszólopó összetevők, banki információk kiszivárogtatására alkalmas károkozók, de akár zsarolóprogramok is feljuthatnak a rendszerre. Az utóbbi időben a Qbot mellett több esetben volt kimutatható a fájlok titkosítására és felhasználók megzsarolására alkalmas ProLock kártevő.
A Qbot és a hasonló kártékony program elleni védekezés szempontjából fontos a korszerű vírusvédelem alkalmazása, a rendszeres biztonsági mentés és nem utolsó sorban a biztonságtudatos levelezés. A különféle dokumentumok esetében pedig csak valóban nagyon szükséges esetben és ellenőrzött módon szabad a makrókat engedélyezni.






-
Az Apple a macOS 27 kiadásával rengeteg sebezhetőséget szüntetett meg.
-
Az Apple a iOS 27 és iPadOS 27 sok sebezhetőséget szüntet meg
-
Az Apple megközelítőleg 100 biztonsági rést foltozott be a watchOS-en.
-
A PyPDF-hez több biztonsági javítás vált elérhetővé.
-
Az IBM biztonsági frissítést adott ki az Informix Dynamic Serverhez.
-
A Moodle-hoz 11 biztonsági hibajavítás vált elérhetővé.
-
Az IBM Db2 kapcsán biztonsági frissítések váltak elérhetőv
-
A Google újabb 230 biztonsági rést foltozott be a Chrome webböngészőn.
-
A Fortinet hibajavításokat tett közzé a FortiOS-hez.
-
A Google elérhetővé tette az Android szeptemberi hibajavításait.



Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat