A vírus, amely nem fertőz mozdulatlan telefont
Mozgások detektálásával próbálja megkerülni a védelmi vonalakat egy mobilvírus. A vírusírók megint túljártak a Google eszén.
A Trend Micro, a Sophos és az IBM biztonsági kutatói is vizsgálták azt a két androidos alkalmazást, amelyek kikerültek a hivatalos Play áruházba, de korántsem azzal a céllal, amiről a leírásuk szólt. A két szoftvert több ezer alkalommal telepítették a felhasználók mire sikerült kimutatni, hogy valami nagyon nincs rendben. A probléma forrását a korábbról már ismert, Anubis nevű, banki trójai okozta, amelynek célja, hogy értékes adatokat szivárogtasson ki a fertőzött készülékekről.
Az egyik kártékony alkalmazás Currency Converter, míg a másik BatterySaverMobi nevén vált letölthetővé a Play áruházban. Amikor elindultak egy-egy mobilon, és megkapták a működésükhöz szükséges engedélyeket, akkor kapcsolódtak egy vezérlőszerverhez. Az is előfordult, hogy Twitter vagy Telegram üzenetek révén kommunikáltak a vírusírókkal, akik ilyen módon juttatták el a trójaihoz annak az APK-fájlnak a linkjét, amely az adatlopást lehetővé tette.
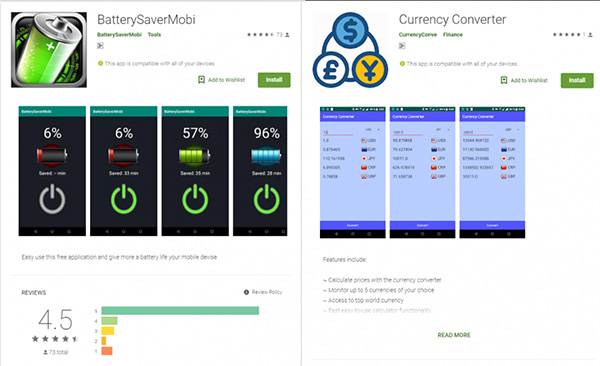
Forrás: Trend Micro
Az Anubis alapvetően kétféle módon képes adatokat zsákmányolni. Egyrészt naplózza a felhasználó által beírt szövegeket, felhasználóneveket, jelszavakat (a PC-s, billentyűleütések monitorozására kiélezett kártevőkhöz hasonlóan). Másrészt pedig rendszeresen képernyőképeket ment le, majd tölt fel a kiszolgálóira. E funkciói akkor aktivizálódnak, amikor a készülék tulajdonosa valamilyen banki, pénzügyi alkalmazást használ. A biztonsági kutatók szerint az Anubis jelenleg 377 különféle banki appot ismer. Egyebek mellett adatokat igyekszik kipuhatolni a Santander, az RBS és a Citibank ügyfelektől is. Mindezek mellett akkor is kémkedik, amikor a készüléken az Amazon, az eBay vagy a PayPal használatát érzékeli.
Hogyan kerülték meg a védelmet?
Prémium előfizetéssel!






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat