A rendőrség nevében zárolják a PC-ket a netes csalók
Ismét előkerültek a rendőrségi bírságokkal riogató netes csalások. A régi, de némileg átformált trükk már több országban szedi áldozatait.
A számítógépek zárolására alkalmas károkozások már évekkel ezelőtt is ismertek voltak. Akkor elsősorban olyan módon okoztak problémát, hogy a Windows-ban egy alkalmazást nyitottak, amit sokszor csak körülményes módon lehetett bezárni. Addig pedig a számítógép használhatatlanná vált a felhasználója számára, aki csak az általában zsaroló témájú, váltságdíjat követelő ablakot látta. Ez a trükk idővel elkezdett kikopni, pontosabban a helyét átvették azok a zsaroló programok, amelyek fájlok titkosítását követően kezdtek követelőzni. A Malwarebytes kutatóinak legutóbbi jelentése szerint azonban a régi trükk mégsem tűnt el teljesen a süllyesztőben.
A biztonsági cég szakemberei több országból kaptak olyan bejelentéseket, amik igen bosszantó, de szerencsére egyelőre viszonylag egyszerűen elhárítható támadásokról szólnak. Ezek esetében az történik, hogy a számítógépen megnyílik egy webböngésző (általában a Google Chrome), és az teljes képernyős üzemmódra vált. Ezt követően egy weblap jelenik meg, amely első ránézésre úgy fest, mintha a Windows képernyője lenne. Van rajta Tálca, Start menü stb. Mindezek mellett a képernyőn egy rendőrségi felszólítás szövege is látható. Az üzenet általában arról szól, hogy a felhasználót fülön csípték miközben illegális tartalmakat böngészett az interneten, ezért bankkártyával egy bizonyos összegű bírságot kell fizetnie. Amennyiben ezt nem teszi meg, akkor büntetőeljárás indul ellene, és a számítógépe zárolva marad.
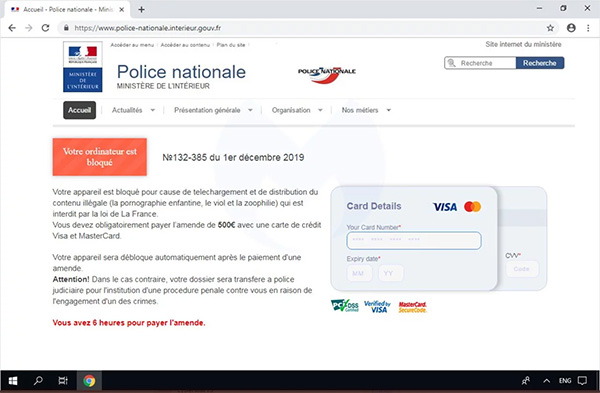
Forrás: Malwarebytes
A valóságban azonban szó sincs arról, hogy bármilyen hatóság ilyen módon szabna ki bírságot. A csalók mindössze riogatnak, és abban reménykednek, hogy a felhasználó megadja a bankkártya adatait. Ha ezt megteszi, akkor az adatok rögtön a bűnözők kezébe kerülnek, akik visszaélhetnek azokkal, vagy értékesíthetik a kártyainformációkat az internetes feketepiacon.
A csalók olyan módon próbálnak még megtévesztőbbek lenni, hogy a Windows nyelve, illetve az országkódok alapján változtatják az üzeneteik nyelvét, illetve a rendőrségek, hatóságok neveit.
Prémium előfizetéssel!






-
Az interneten letölthetővé vált a Cisco ASA és az FTD legutóbbi biztonsági hibájához az exploit.
-
A TeamViewer három sebezhetőségről számolt be.
-
A Veeam Backup & Replication négy biztonsági hiba miatt kapott frissítést.
-
A Samba egy sebezhetőség miatt kapott frissítést.
-
Az OpenVPN három biztonsági javítással gyarapodott.
-
A Google Chrome ezúttal 52 sebezhetőségtől vált meg.
-
Az Apple a macOS-hez 263 biztonsági hibajavítást adott ki.
-
Több mint 160 biztonsági rés vált befoltozhatóvá a iOS és az iPadOS operációs rendszereken.
-
Az Apple fontos frissítést adott ki a watchOS operációs rendszeréhez.
-
Az IBM QRadar SIEM kapcsán két kritikus sérülékenységre derült fény.



Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.
Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat