A legfertőzőbb weboldalak toplistája
Míg néhány évvel ezelőtt a legtöbb internetes kártevő az erotikus oldalakon keresztül került a számítógépekre, addig napjainkban a technológiai és a telekommunikációs oldalak a legfertőzőbbek.
A G Data kategorizálta, hogy milyen témájú weboldalak terjesztenek leggyakrabban kártevőket. A toplistát 15,8 százalékkal a technológiai témájú szájtok vezetik. Ezek közé tartoznak például letöltésgyűjtemények és a hamis vírusirtó programokat kínáló weblapok. A második helyet még mindig az erotikus tartalmú oldalak foglalják el, míg harmadiknak az üzleti témájú webhelyek futottak be.
Számos fertőzést terjeszthetnek a blogok, illetve a blogmotorokat használó céges weboldalak is. A G Data szakértői szerint ezekkel jellemzően az a probléma, hogy a tulajdonosaik sokszor elfeledkeznek a frissítések rendszeres telepítéséről, így a bűnözők az ismertté váló biztonsági réseken keresztül könnyedén manipulálhatják azokat.
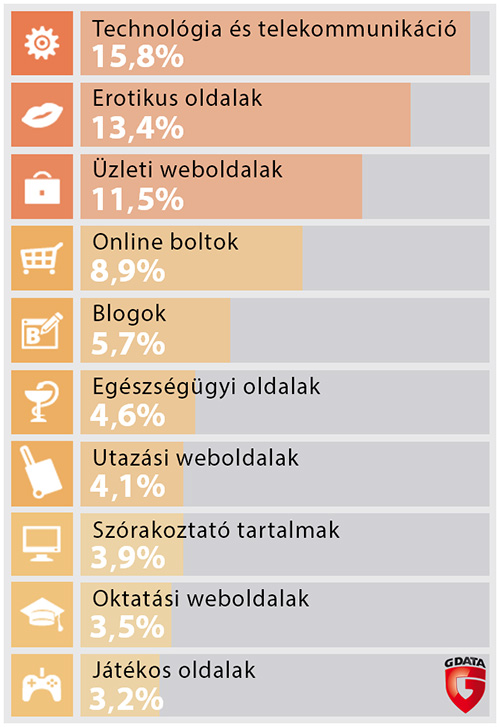
A toplista elemzésekor a legfeltűnőbb, hogy egyetlen kategóriába sem lehet egyértelműen besorolni a fertőző weboldalakat, azaz gyakorlatilag bármilyen témájú oldalon keresztül megfertőződhet egy védelem nélküli számítógép.
A fertőzés menete általában egyszerű. Ha nincs a számítógépen frissített, a webes adatforgalmat is folyamatosan vizsgáló vírusirtó szoftver, akkor a kártevők feltelepüléséhez elegendő lehet pusztán egy ártalmas weboldal meglátogatása is. Máskor a bűnözők emberi hiszékenységet kihasználó csapdát állítanak a látogatónak: megkérik, hogy telepítsen egy videolejátszó bővítményt, vagy felajánlanak egy ingyenes - ámde fertőzött - szoftvert.
A G Data a kártékony weboldalak közé sorolja az adathalász, adatokat eltulajdonító weblapokat is, melyek tulajdonképpen nem fertőzik meg a számítógépeket, de ugyanúgy ellopják a felhasználók adatait, ahogyan a kártevők teszik. A legegyszerűbb trükk, amikor közvetlenül bekérik a felhasználó hitelkártyaszámát. Nem érdemes bedőlni például az olyan oldalaknak, amelyek azt állítják, hogy segítenek ellenőrizni, hogy egy adott hitelkártyával milyen helyeken fizettek már.
A fertőzések elkerüléséhez a Windows mellett minden támadott platformon érdemes frissített, jogtiszta vírusirtó szoftvert használni, beleértve a Mac OS X alapú és androidos készülékeket is. Nem javasolt a kéretlen reklámlevelekben, fórumokon vagy közösségi oldalakon közzétett, ismeretlen forrásból származó linkekre való kattintás sem.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat