15 éve nem sikerül kiirtani ezt a vírust
A több mint egy évtizede felbukkant MyDoom féreg mind a mai napig fertőzi a nem megfelelően védett számítógépeket.
A Mydoom (más néven Novarg, Mimail, Shimg) féreg 2004 januárjában jelent meg, amikor tömegesen kezdett terjedni elektronikus leveleken keresztül. Az első variánsa elsősorban azt a célt szolgálta, hogy elosztott szolgáltatásmegtagadási támadásokba lehessen bevonni a fertőzött számítógépeket. (Az első támadási hullám során leginkább az sco.com került célkeresztbe.)
A féreg a megjelenése óta folyamatosan fejlődött, sorban jelentek meg az újabb és újabb variánsai. Ezek között akadt olyan is, amely fájlcserélő (P2P) hálózatokon keresztül történő terjedésre is alkalmas volt. Az egyes variánsok a funkcionalitásuk szempontjából azonban egy irányba mutattak. A fertőzött rendszereken egy hátsó kaput nyitottak, és lehetőséget biztosítottak távoli, jogosulatlan műveletvégrehajtásra. Egyes variánsok alkalmasak voltak további kártékony összetevők letöltésére, illetve elosztott szolgáltatásmegtagadási támadásokba való bekapcsolódásra.
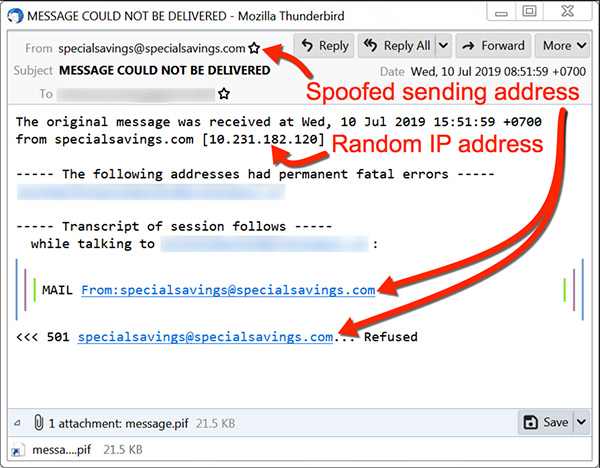
Egy fertőzött e-mail
Forrás: Palo Alto Networks
Gyors terjedés
Azt gondolhatnánk, hogy a MyDoom 2004-es megjelenése óta megtörténtek azok a védelmi intézkedések, amelyek révén blokkolhatók a féreggel elkövetett támadások. Nyilván sok helyen ez így is van, de a Palo Alto Networks biztonsági kutatóinak tapasztalata szerint a féreg mind a mai napig terjed, ami egyben azt is jelenti, hogy a kiberbűnözőknek még mindig megéri ezzel a szerzeménnyel foglalatoskodniuk.
Prémium előfizetéssel!






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat