10 éves trójai lopja a banki adatokat
Egy 10 éves banki trójai program még mindig képes meglepetéseket okozni. Ezzel együtt pedig értékes adatokat lopni az áldozatául eső felhasználóktól.
A Qbot trójairól először 2009-ben lehetett hallani. Akkor azzal hívta fel magára a figyelmet, hogy banki adatokat kezdett lopni a fertőzött számítógépekről. Erről a szokásáról sajnos azóta sem tett le, sőt az évek során egyre kifinomultabb módszereket vetett be annak érdekében, hogy minél több bizalmas információhoz juttassa a terjesztőit. Nyilvánvalóan a folyamatos megújulása az ellene folytatott védekezést is megnehezítette, amit az is bizonyít, hogy még napjainkban is aktívan szedi áldozatait.
A legújabb Qbot (vagy más néven QakBot/Pinkslipbot) adathalász e-mailek segítségével terjed. Ebben semmi újdonság nincs, ennek ellenére mégis sok óvatlan felhasználót rászedhet. Mindezt olyan levelekkel próbálja elérni, amelyek üzenetében egy link is található. Ha erre rákattint a felhasználó, akkor egy ZIP-állományba csomagolt, VBScript fájl töltődik le a számítógépre, amelyet megnyitva kezdetét veszi a többlépcső fertőzés következő szakasza.
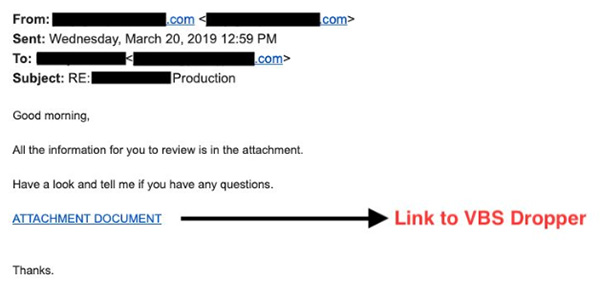
Forrás: Varonis
A Qbot a Microsoft BITSAdmin eszközének (bitsadmin.exe) felhasználásával további fájlokat szerez be, köztük a banki trójai működéséhez elengedhetetlen komponenseket is. Ezek általában az "%Appdata%\Roaming\[véletlenszerű karakterek]" nevű mappába kerülnek. Ezt követően a trójai megfertőzi a Windows explorer.exe folyamatát. Eközben egy ütemezett feladat segítségével gondoskodik arról, hogy 5 óránként biztosan újra és újra elinduljon.
Hogyan lopja az adatokat?
A Qbot jelenlegi variánsa alapvetően három módszerrel próbál bizalmas adatokat megkaparintani. Először beveti a jó öreg billentyűleütés-figyelő technikát. Emellett feltérképezi a számítógépeken lévő webböngészőket, és azokból kiexportálja a sütiket, valamint a felhasználó által elmentett hitelesítő adatokat. Végül pedig számára érdekes folyamatokat kezd el monitorozni, és banki, pénzügyi adatokra utaló minták alapján pásztázza a memóriát, és emeli ki az értékes adatokat.
A Qbot ellen naprakészen tartott víruskeresőkkel lehet védekezni, de legalább ilyen fontos az elektronikus levelezés biztonságtudatos, megfontolt kezelése.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat