YouTuberekre támadtak az adathalászok
Egyre többször lehet hallani olyan adathalász támadásokról, amelyek YouTube csatornákkal rendelkező felhasználókat vesznek célba.
Az adathalászok a YouTube felhasználóknak is egyre gyakrabban küldözgetnek megtévesztő e-maileket, és különféle mondvacsinált okokkal próbálnak bizalmas adatokhoz hozzáférni. Természetesen ez esetben is a jelszavak iránt mutatnak igazán komoly érdeklődést, amik segítségével egy-egy csatorna felett át tudják venni az irányítást, majd különböző visszaéléseket követhetnek el.
A legutóbbi támadássorozat alkalmával egyes YouTube felhasználók olyan leveleket kaptak, amikben az állt, hogy a YouTube egy ellenőrzés során problémákat észlelt az adott fiókkal kapcsolatban, és azt tapasztalta, hogy szabálysértések történtek. Emiatt egy alaposabb ellenőrzést kell lefolytatni, amit manuálisan fognak elvégezni. Annak érdekében, hogy ez a folyamat felgyorsítható legyen, a fiók tulajdonosának el kell küldenie többek között az általa üzemeltetett csatorna webcímét, témáját és a fiókhoz tartozó jelszót is.
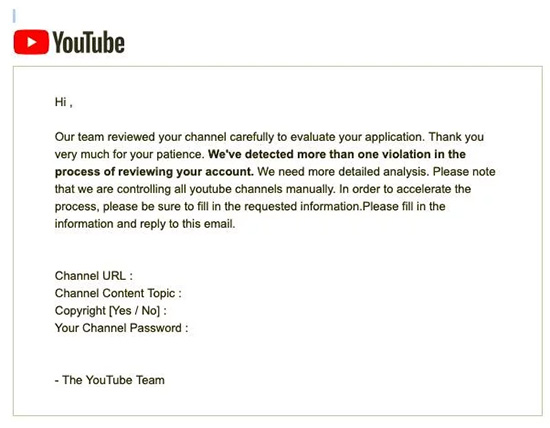
Forrás: Tesla Joy
Az adathalászok által küldözgetett levelek üzenetéből természetesen egy szó sem igaz, ezért semmi esetre sem szabad elküldeni a kért adatokat.
Azok a felhasználók, akik körültekintően szemrevételezik a levelet, több olyan pontra is rátapinthatnak, amik gyanút kelthetnek. Először is a YouTube (és semmilyen más hasonló szolgáltatás) nem kér be jelszót e-mailben. Ha egy ilyen kérés érkezik, akkor azonnal gyanakodni kell, hogy valami nincs rendben. Emellett az is problémás, hogy a szóban forgó küldemények egy "editor.monetized.channel@gmail.com" e-mail címről érkeznek. Ez sem mondható egy hivatalos címnek, és persze nem is az.
Prémium előfizetéssel!






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat