Windows-os programokat tilt le a Windows
A Windows 10 tavasszal megjelenő új verziójában tiltható lesz a hagyományos windows-os szoftverek telepítése. A vállalat reménye szerint ez segít majd csökkenteni a vírusfertőzések számát.
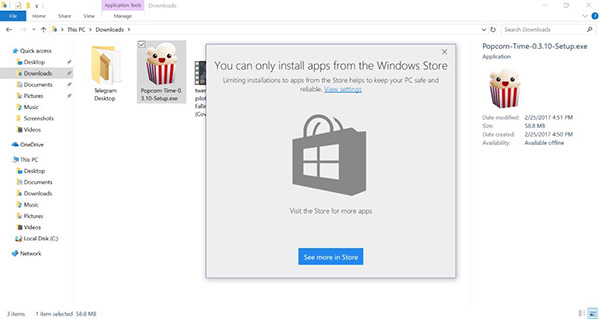
A Windows 10 Creators Update frissítése biztonsági szempontból is hoz majd újdonságokat. A tervek szerint áprilisban megjelenő kiadás egyik érdekességének ígérkezik, hogy abban tiltható lesz a Win32 alkalmazások telepítése. Ez esetben a felhasználó csak a Microsoft Store áruházból tud majd beszerezni szoftvereket, illetve kizárólag UWP-s (Universal Windows Platform) alkalmazásokat telepíthet. A döntés persze azt is érzékelteti, hogy a Microsoft egyre jobban előnyben kívánja részesíteni az UWP-alapú alkalmazásokat.
A Win32 alkalmazások telepítésének tiltása első hallásra igencsak erősnek tűnhet, hiszen ezáltal szoftverek ezreinek számítógépre való felkerülését lehet ellehetetleníteni mindössze egyetlen kattintással. Ennek ellenére a megoldásnak mégis lehet létjogosultsága, ugyanis van egy fontos jellemzője: a már telepített Win32 programok továbbra is használhatók maradnak. Vagyis például vállalati környezetben megvalósítható lesz az, hogy az üzemeltetők feltelepítik az összes szükséges szoftvert a kliensekre, majd biztonsági megfontolásból egyszerűen letiltják az új opció segítségével a további Win32-alapú telepítéseket. Noha eddig is volt lehetőség az alkalmazástelepítések kontrollálására, akár csoportházirendek segítségével is, de tavasszal egy újabb eszközzel bővül a repertoár.
Forrás: Vitor Mikaelson
Az eddigi hírek szerint az új biztonsági lehetőség a Windows 10 összes verziójába bekerül, így azt akár az otthoni felhasználók is bevethetik majd.






-
10 sérülékenységet orvosoltak a WordPress fejlesztői.
-
A Check Point egy magas veszélyességű sebezhetőség miatt adott ki frissítést.
-
A Drupalhoz egy biztonsági frissítés vált elérhetővé.
-
A Synology nyolc biztonsági rést szüntetett meg a DSM kapcsán.
-
A Check Point Gaia egy kritikus veszélyességű hibát tartalmaz.
-
Az ISC BIND több mint egy tucat hibajavítást kapott.
-
Az Oracle 19 biztonsági rést foltozott be a VirtualBoxon.
-
Több mint 70 biztonsági rést foltoztak be a Mozilla fejlesztői a Firefox böngészőn.
-
A Google Chrome ezúttal 42 biztonsági hibától vált meg.
-
Az NGINX kapcsán egy biztonsági rést kell befoltozni.




Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat