Vírust terjeszthetnek a Google hirdetések
A Mars nevű, adatlopásra specializálódott trójai program hamis Google Ads hirdetések révén terjed.
2020-ban az Oski trójai program készítői úgy döntöttek, hogy felhagynak a károkozójuk fejlesztésével. Azonban ezzel még a forráskódjaik nem tűntek el a süllyesztőben, hiszen alapjául szolgáltak a Mars trójainak, amely napjainkban is terjed. Vagyis az Oski-féle örökség továbbra is kockázatot jelent a számítógépekre, és még inkább a bizalmas adatokra nézve.
A Mars elmúlt időszakban megfigyelhető terjedését elsősorban az segítette, hogy a szerzemény számos alvilági oldalon és fórumon vált megvásárolhatóvá. Átlagosan 140-160 dollárért lehetett hozzájutni. A "vásárlónak" pedig csak azt kellett kitalálnia, hogy miként terjeszti a károkozót.
A Morphisec vizsgálatai azt mutatják, hogy a Mars egyik variánsát szó szerint elkezdték megmarketingelni a vírusterjesztők. A csalók ugyanis feltört, kompromittált Google Ads fiókok felhasználásával olyan hirdetéseket tettek közzé, amelyek a trójai széles körű terjedését elősegítik. A lefülelt, hamis reklámok között akad olyan, amely látszólag az ingyenesen használható, OpenOffice-t promótálja. Amennyiben a felhasználó rákattint egy ilyen hirdetésre, akkor egy olyan weboldal jelenik meg a webböngészőjében, amelyről az irodai szoftvercsomag helyett a Mars trójai töltődik le. Ha pedig ez elindul egy számítógépen, akkor - megfelelő védelem hiányában - azonnal kezdetét veheti az adatszivárogtatás.
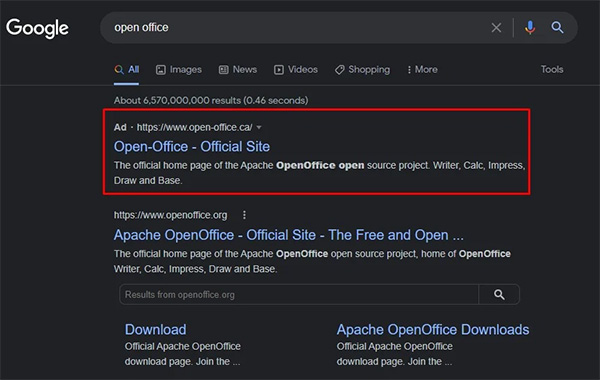
Forrás: Morphisec
A Mars egyebek mellett népszerű alkalmazások által elmentett bizalmas adatokat képes illetéktelen kezekbe juttatni. Különös hangsúlyt fektet a webböngészőkből történő adatlopásra. Alkalmas automatikus kitöltéshez elmentett adatok, jelszavak, bank- és hitelkártyák, IP-címek, jelszavak összegyűjtésére, valamint egyéb rendszerinformációk lekérdezésére. Az újabb variánsai azokra a böngészőkiegészítőkre is lecsapnak, amelyek kriptopénz kezelésre alkalmasak, vagy kriptopénztárcákhoz kötődnek.
Prémium előfizetéssel!






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat