Vírust terjeszt egy hamis Office 365 oldal
A vírusírók egy hamis, meglehetősen megtévesztő, Office 365 weboldal segítségével terjesztik az egyik adatlopásra alkalmas trójai programjukat.
Az korántsem számít újdonságnak, hogy a netes csalók egyebek mellett a Microsoft weboldalainak, online szolgáltatásainak ismeretségét is felhasználják arra, hogy megtévesszék a felhasználókat. Eddig azonban a legtöbbször adathalász támadásokat indítottak széles körben használatos szolgáltatások révén. E visszaélések során elsősorban bizalmas adatokat igyekeztek kipuhatolni, főként felhasználóneveket és jelszavakat próbáltak zsákmányolni. Most azonban változott a helyzet, mivel már a vírusterjesztés is felkerült a repertoárba.
A MalwareHunterTeam biztonsági kutatói egy olyan hamis, Office 365-tel kapcsolatos weblapot fedeztek fel, amely a már eddig is komoly károkat okozó TrickBot trójai terjesztéséből vette ki a részét. Maga a weblap viszonylag precízen kidolgozott hamisítványnak tekinthető, első ránézésre leginkább a webcíme utalhat arra, hogy valami nincs rendbe. Míg az eredeti, Microsoft-féle Office 365 az www.office.com cím segítségével érhető el, addig a kártékony weblap egy .live végződésű domain alatt vált letölthetővé.
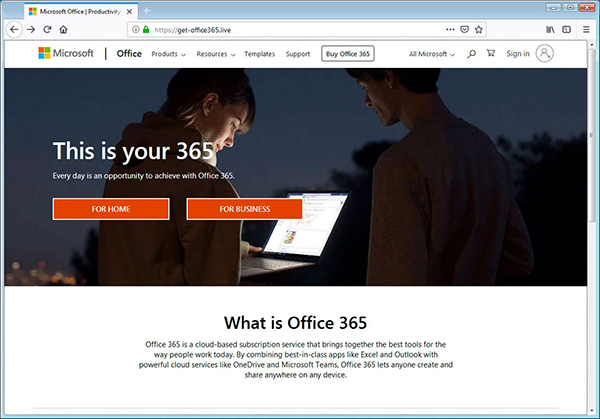
Forrás: MalwareHunterTeam
Amikor a biztonsági kutatók megnyitották a weboldalt, akkor az néhány másodperc elteltével egy üzenetet jelenített meg, miszerint az éppen használt webböngésző elavult, így az adatlopáshoz is hozzájárulhat, és különféle hibákat eredményezhet. Ezért aztán gyorsan frissíteni kell, amihez egy frissítésre szolgáló gomb is rendelkezésre áll. (A Chrome és a Firefox is más-más kinézetű üzenetet jelenít meg ez esetben, hogy még megtévesztőbb legyen a támadás.)
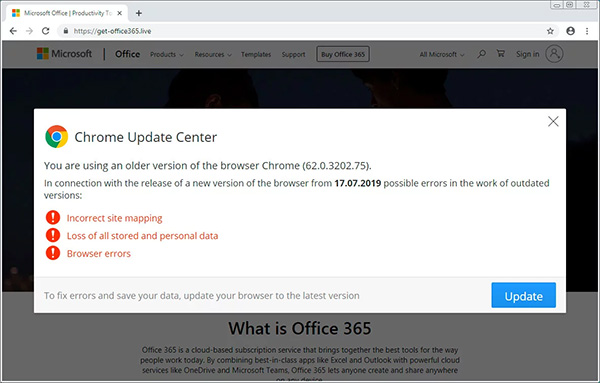
Forrás: MalwareHunterTeam
Mondani sem kell, hogy a megjelenő frissítő gomb nem a webböngésző legújabb verziójának telepítőjére mutat, hanem egy ártalmas fájlra, amely az upd365_58v01.exe nevet kapta (nyilván ez bármikor változhat a jövőben). Ha ezt a felhasználó a böngészőfrissítés reményében elindítja, akkor azonnal megfertőződik a számítógépe, legalábbis naprakész vírusvédelem hiányában biztosan.
A támadás során terjesztett TrickBot trójai először kapcsolódik egy vezérlőszerverhez, és arra feltölti a legfontosabb rendszerinformációkat, köztük a telepített alkalmazások listáját, illetve a Windows-os szolgáltatások nevét is. Ezt követően különféle modulokat szerez be, illetve indít el. Ezek segítségével többek között alkalmassá válik webböngészőkből történő adatszivárogtatásra: feltölti a mentett felhasználóneveket, jelszavakat, űrlapadatokat a szerverére.
Prémium előfizetéssel!






-
Az ASUS két biztonsági hibát javított a routerei kapcsán.
-
A Plex Media Server négy biztonsági hibajavítással gyarapodott.
-
Az ISC BIND négy biztonsági hibajavítással bővült.
-
Egy magas veszélyességű sebezhetőség található a Vimben.
-
A Laravel Framework három biztonsági hibát tartalmaz.
-
Kritikus veszélyességű sebezhetőségek miatt kell frissíteni a PHP-t.
-
A Next.js kapcsán három frissítés vált elérhetővé.
-
A Trend Micro egyes végpontokra szánt védelmi szoftverei kapcsán egy biztonsági hiba látott napvilágot.
-
Biztonsági javításokat adott ki a Palo Alto a PAN-OS-hez.
-
A Drupal fontos biztonsági frissítést kapott.




Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat