Vírusos játék jelent meg a Steamen
Egy adatlopásra alkalmas vírussal fertőzött játék került ki a Steamre.
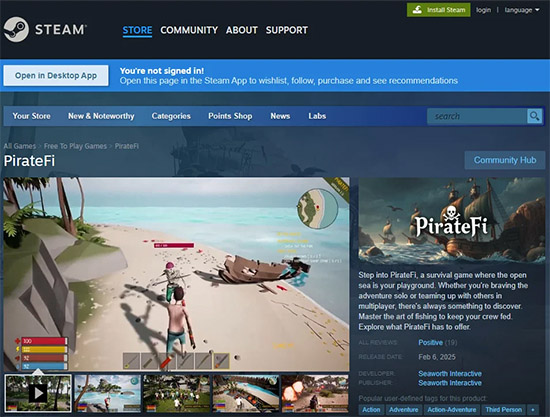
A Steam megerősítette azokat a híreket, melyek szerint a népszerű platformján egy olyan játék vált elérhetővé, amely egy trójai programot terjesztett. A játék PirateFi néven volt beszerezhető február 6-12. között. Mihelyt a Steam észlelte a problémát, a káros szoftvert azonnal eltávolította.
A statisztikák szerint amíg a kalandjátékként aposztrofált, ingyenesnek kikiáltott alkalmazás elérhető volt, addig azt körülbelül 1500 alkalommal töltötték le a játékosok.
A PirateFi egyébként meglehetősen pozitív értékeléseket kapott, ami arra utal, hogy az abba bekerült nemkívánatos kód nem keltett feltűnést a játékosok számítógépein. Pedig abban a Vidar nevű trójai lapult, amely alkalmas webböngészőkben tárolt sütik, illetve felhasználónevek, jelszavak kiszivárogtatására, levelezőkliensekhez (postafiókokhoz) kapcsolódó információk vezérlőszerverekre történő feltöltésére, de akár kriptotárcákkal kapcsolatos adatok összegyűjtésére is.
A Steam azok számára, akik letöltötték, és telepítették a szóban forgó játékprogramot, a következőket tanácsolta:
- Frissítsék a víruskereső szoftvert, és azzal végezzenek mélyszíntű ellenőrzést.
- Ellenőrizzék, hogy települt-e kéretlenül bármilyen alkalmazás a PC-re.
- Megfontolandó lehet a Windows teljes újratelepítése is.
A fentiekhez a Marius Genheimer, a SECUINFRA Falcon Team szakértője annyit tett hozzá, hogy érdemes módosítani azon fiókokhoz tartozó jelszavakat is, amelyek hitelesítési információit a felhasználók a webböngészőkben korábban elmentették, mivel a Vidar ezeket is kiszivárogtathatta, csakúgy mint a postafiókok belépési adatait.






-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat